Kuzey Koreli Lazarus Group, Bilinen Kusurları Kullanarak Yazılım Satıcısını Hedefliyor
Kuzey Kore yanlısı Lazarus Group, isimsiz bir yazılım satıcısının başka bir yüksek profilli yazılımdaki bilinen güvenlik kusurlarından yararlanılarak ele geçirildiği yeni bir kampanyanın arkasında yer alıyor.
- Dosya no
- #0214
- Kategori
- Siber Saldırı
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 5 dk · 558 okunma
Kaspersky'ye göre saldırı dizileri, tehdit aktörü tarafından kurban profili oluşturma ve yük teslimi için kullanılan bilinen bir bilgisayar korsanlığı aracı olan SIGNBT ve LPEClient gibi kötü amaçlı yazılım ailelerinin konuşlandırılmasıyla sonuçlandı.
Güvenlik araştırmacısı Seongsu Park, "Düşman, gelişmiş kaçınma teknikleri kullanarak ve kurban kontrolü için SIGNBT kötü amaçlı yazılımını tanıtarak yüksek düzeyde karmaşıklık gösterdi" dedi. "Bu saldırıda kullanılan SIGNBT kötü amaçlı yazılımı, çeşitli bir enfeksiyon zinciri ve gelişmiş teknikler kullandı."
Rus siber güvenlik satıcısı, istismar edilen yazılımı geliştiren şirketin birkaç kez Lazarus saldırısının kurbanı olduğunu ve 3CX tedarik zinciri saldırısında olduğu gibi kaynak kodunu çalma veya yazılım tedarik zincirini zehirleme girişiminde bulunduğunu söyledi.
Park, Lazarus Group'un "diğer yazılım üreticilerini hedef alırken şirketin yazılımındaki güvenlik açıklarından yararlanmaya devam ettiğini" de sözlerine ekledi. Son faaliyetin bir parçası olarak, Temmuz 2023 ortası itibariyle bir dizi kurbanın seçildiği söyleniyor.
Şirkete göre kurbanlar, dijital sertifikalar kullanarak web iletişimlerini şifrelemek için tasarlanmış meşru bir güvenlik yazılımı aracılığıyla hedef alındı. Yazılımın adı açıklanmadı ve yazılımın SIGNBT'yi dağıtmak için silahlandırıldığı kesin mekanizma bilinmiyor.
Saldırı zincirleri, güvenliği ihlal edilmiş sistemlerde kalıcılık sağlamak ve sürdürmek için çeşitli taktiklere güvenmenin yanı sıra, SIGNBT kötü amaçlı yazılımını başlatmak için bir kanal görevi gören bir bellek içi yükleyici kullanır.
SIGNBT'nin ana işlevi, uzak bir sunucuyla iletişim kurmak ve virüslü ana bilgisayarda yürütülmek üzere daha fazla komut almaktır. Kötü amaçlı yazılım, HTTP tabanlı komut ve kontrol (C2) iletişimlerinde "SIGNBT" ön ekine sahip ayırt edici dizeler kullanması nedeniyle bu şekilde adlandırılmıştır.
- SIGNBTLG, ilk bağlantı için
- SIGNBTKE, C2 sunucusundan bir BAŞARILI iletisi aldıktan sonra sistem meta verilerini toplamak için
- SIGNBTGC, komutları getirmek için
- SIGNBTFI, iletişim hatası için
- Başarılı bir iletişim için SIGNBTSR
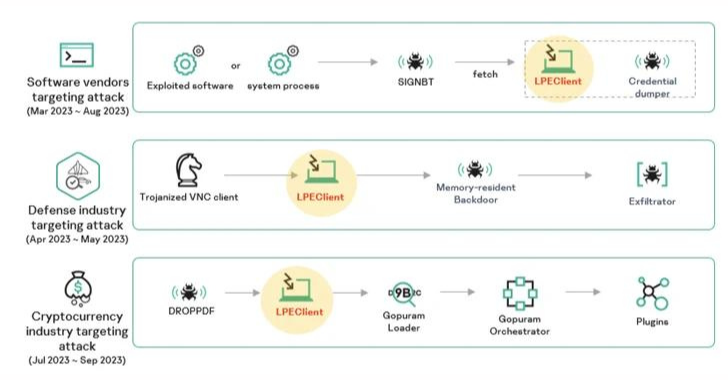
Windows arka kapısı, kurbanın sistemi üzerinde kontrol sağlamak için çok çeşitli yeteneklerle donatılmıştır. Bu, işlem numaralandırmayı, dosya ve dizin işlemlerini ve LPEClient ve diğer kimlik bilgisi dökümü yardımcı programları gibi yüklerin dağıtımını içerir.
Kaspersky, 2023'te çeşitli izinsiz giriş vektörleri ve enfeksiyon prosedürleri kullanan en az üç farklı Lazarus kampanyası belirlediğini, ancak son aşamadaki kötü amaçlı yazılımları dağıtmak için sürekli olarak LPEClient kötü amaçlı yazılımına güvendiğini söyledi.
Böyle bir kampanya, 3CX sesli ve görüntülü konferans yazılımının truva atı haline getirilmiş bir versiyonundan yararlanarak kripto para şirketlerini hedef alan siber saldırılarda kullanılan Gopuram kod adlı bir implantın yolunu açtı.
En son bulgular, Lazarus Group'un sürekli gelişen ve sürekli genişleyen araç, taktik ve teknik cephaneliğinin bir kanıtı olmasının yanı sıra, Kuzey Kore bağlantılı siber operasyonların en son örneğidir.
Park, "Lazarus Group, günümüzün siber güvenlik ortamında oldukça aktif ve çok yönlü bir tehdit aktörü olmaya devam ediyor" dedi.
"Tehdit aktörü, BT ortamlarını derinlemesine anladığını ve taktiklerini yüksek profilli yazılımlardaki güvenlik açıklarından yararlanmayı içerecek şekilde geliştirdi. Bu yaklaşım, ilk enfeksiyonlar elde edildikten sonra kötü amaçlı yazılımlarını verimli bir şekilde yaymalarına olanak tanır."
Yorumlar (0)
İlk yorumu siz yazın.