Google, Yapay Zeka Tehditleriyle Mücadele Etmek İçin Hata Ödül Programını Genişletiyor
Google, yapay zeka güvenliğini ve güvenliğini artırmak amacıyla araştırmacıların üretken yapay zeka (AI) sistemlerine uyarlanmış saldırı senaryoları bulmasını telafi etmek için Güvenlik Açığı Ödül Programını (VRP) genişlettiğini duyurdu.
- Dosya no
- #0213
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 2 dk · 499 okunma
Google'dan Laurie Richardson ve Royal Hansen, "Üretken yapay zeka, haksız önyargı, model manipülasyonu veya verilerin yanlış yorumlanması (halüsinasyonlar) gibi geleneksel dijital güvenlikten yeni ve farklı endişeler ortaya çıkarıyor" dedi.
Kapsam dahilindeki kategorilerden bazıları arasında hızlı enjeksiyonlar, eğitim veri kümelerinden hassas verilerin sızması, model manipülasyonu, yanlış sınıflandırmayı tetikleyen çekişmeli bozulma saldırıları ve model hırsızlığı yer alır.
Google'ın bu Temmuz ayının başlarında, Güvenli Yapay Zeka Çerçevesinin (SAIF) bir parçası olarak yapay zeka sistemlerine yönelik tehditleri ele almaya yardımcı olmak için bir Yapay Zeka Kırmızı Ekibi kurduğunu belirtmekte fayda var.
Ayrıca, yapay zekayı güvence altına alma taahhüdünün bir parçası olarak, Yazılım Yapıları için Tedarik Zinciri Seviyeleri (SLSA) ve Sigstore gibi mevcut açık kaynaklı güvenlik girişimleri aracılığıyla yapay zeka tedarik zincirini güçlendirme çabaları da duyuruldu.
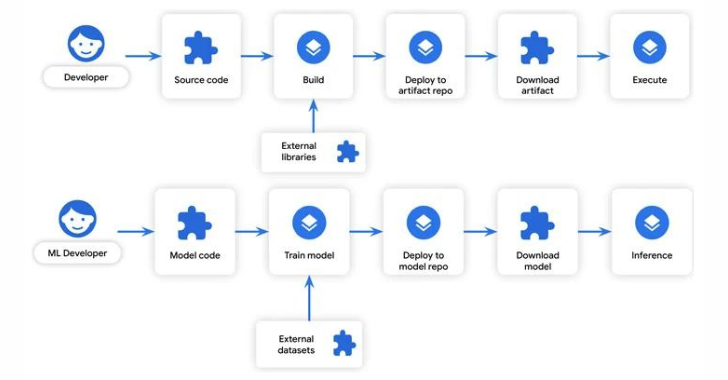
Google, "Kullanıcıların yazılımın kurcalanmadığını veya değiştirilmediğini doğrulamasına olanak tanıyan Sigstore'dakiler gibi dijital imzalar" dedi.
"Bize yazılımda ne olduğunu ve nasıl oluşturulduğunu söyleyen, tüketicilerin lisans uyumluluğunu sağlamasına, bilinen güvenlik açıklarını belirlemesine ve daha gelişmiş tehditleri tespit etmesine olanak tanıyan SLSA kaynağı gibi meta veriler."
Gelişme, OpenAI'nin siber güvenlik, kimyasal, biyolojik, radyolojik ve nükleer (KBRN) tehditleri kapsayan üretken yapay zekaya yönelik yıkıcı risklere karşı "izlemek, değerlendirmek, tahmin etmek ve korumak" için yeni bir dahili Hazırlık ekibini açıklamasıyla geldi.
İki şirket, Anthropic ve Microsoft'un yanı sıra, yapay zeka güvenliği alanındaki araştırmaları teşvik etmeye odaklanan 10 milyon dolarlık bir Yapay Zeka Güvenlik Fonu'nun oluşturulduğunu da duyurdu.



Yorumlar (0)
İlk yorumu siz yazın.