Son Dakika DOSYA #0887
Spotify Müzik Arşivi Torrent'e düştü!
Dünya'nın en büyük müzik dinleme platformu, dışardan gelen saldırılarla yaklaşık 256 milyon müzik arşivi Torrent'e düştü!
470
Dünya'nın en büyük müzik dinleme platformu, dışardan gelen saldırılarla yaklaşık 256 milyon müzik arşivi Torrent'e düştü!
Moğolistan, Tayvan, Myanmar, Vietnam ve Kamboçya, Temmuz 2023 ile Aralık 2024 arasında PlugX arka kapısının özelleştirilmiş bir sürümünü sunmak için Çin-nexus RedDelta tehdit aktörü tarafından hedef alındı.
Japonya Ulusal Polis Teşkilatı (NPA) ve Ulusal Olaylara Hazırlık ve Siber Güvenlik Stratejisi Merkezi (NCSC), MirrorFace adlı Çin bağlantılı bir tehdit aktörünü 2019'dan bu yana ülkedeki kuruluşları, işletmeleri ve bireyleri hedef alan kalıcı bir saldırı kampanyası düzenlemekle suçladı.
Orta Doğu'daki internet servis sağlayıcıları (İSS'ler) ve devlet kurumları, EAGERBEE kötü amaçlı yazılım çerçevesinin güncellenmiş bir varyantı kullanılarak hedef alındı.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) Pazartesi günü yaptığı açıklamada, Hazine Bakanlığı'nı hedef alan siber saldırının diğer federal kurumları etkilediğine dair hiçbir belirti olmadığını söyledi.
TeamTNT olarak bilinen kötü şöhretli cryptojacking grubu, kripto para madenciliği yapmak ve ihlal edilen sunucuları üçüncü taraflara kiralamak için bulut tabanlı ortamları hedefleyen yeni bir büyük ölçekli kampanyaya hazırlanıyor gibi görünüyor.
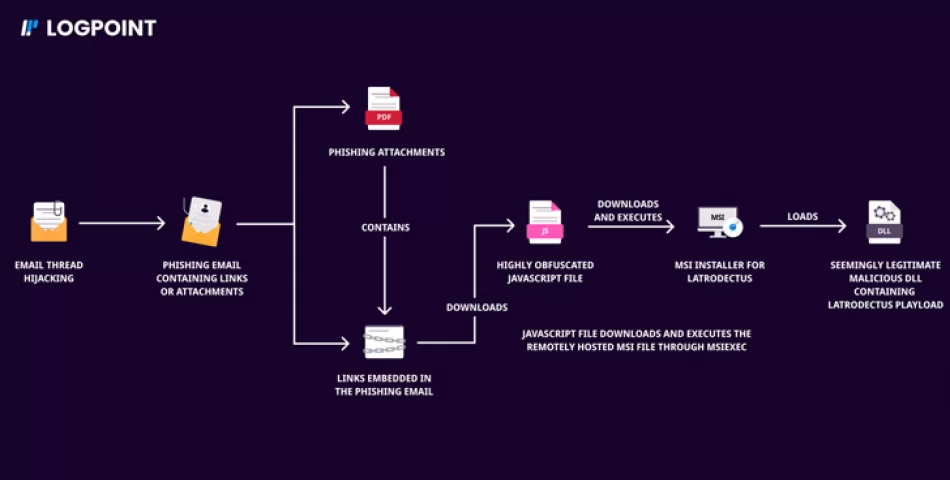
Endgame adlı koordineli bir kolluk kuvveti operasyonunun ardından aksilik yaşayan iki kötü amaçlı yazılım ailesi, yeni kimlik avı kampanyalarının bir parçası olarak yeniden ortaya çıktı.
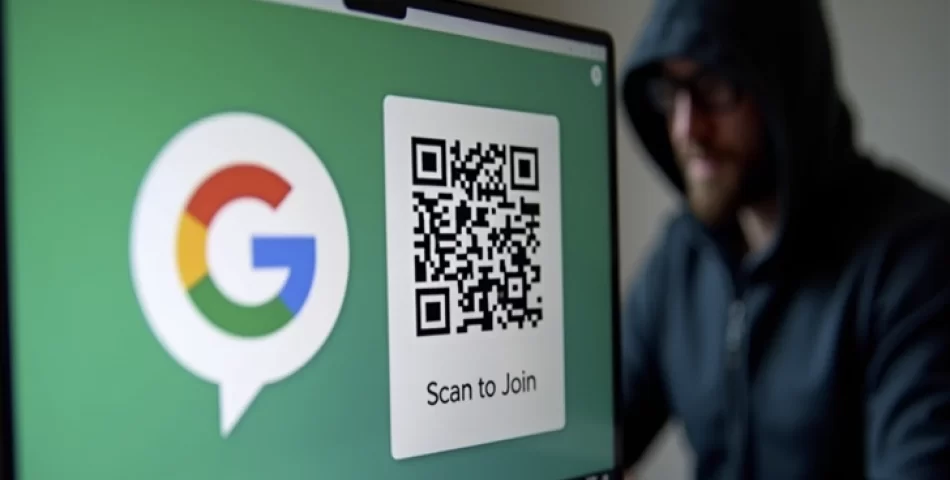
Tehdit aktörleri, Windows ve macOS sistemlerini hedef alan bilgi hırsızları sunmak için ClickFix adlı devam eden bir kötü amaçlı yazılım kampanyasının parçası olarak sahte Google Meet web sayfalarından yararlanıyor.

Brezilya'yı hedef alan yeni bir hedef odaklı kimlik avı kampanyasının, güvenlik korkuluklarını aşmak için gizlenmiş JavaScript'i kullanarak Astaroth (diğer adıyla Guildma) adlı bir bankacılık kötü amaçlı yazılımı dağıttığı bulundu.

Kuzey Koreli tehdit aktörlerinin, finansal olarak motive edilmiş bir kampanyanın parçası olarak para çalmak için FASTCash adlı bilinen bir kötü amaçlı yazılım ailesinin Linux varyantını kullandığı gözlemlendi.

Çin Ulusal Bilgisayar Virüsü Acil Durum Müdahale Merkezi (CVERC), Volt Typhoon olarak bilinen tehdit aktörünün ABD ve müttefiklerinin bir uydurması olduğu iddialarını ikiye katladı.

Siber güvenlik araştırmacıları, ilhamını sızdırılan Mirai botnet kaynak kodundan alan Gorilla (diğer adıyla GorillaBot) adlı yeni bir botnet kötü amaçlı yazılım ailesi keşfettiler.