Carbanak Banking Kötü Amaçlı Yazılım Yeni Fidye Yazılımı Taktikleriyle Yeniden Ortaya Çıkıyor
Carbanak olarak bilinen bankacılık kötü amaçlı yazılımının, güncellenmiş taktiklerle fidye yazılımı saldırılarında kullanıldığı gözlemlendi.
Siber Suçlar
Carbanak olarak bilinen bankacılık kötü amaçlı yazılımının, güncellenmiş taktiklerle fidye yazılımı saldırılarında kullanıldığı gözlemlendi.
LAPSUS$ siber suç ve gasp çetesinin bir parçası olan iki İngiliz genç, bir dizi şirkete karşı bir dizi yüksek profilli saldırının düzenlenmesindeki rolleri nedeniyle mahkum edildi.
Arion Kurtaj, bir İngiliz mahkemesi tarafından video oyun endüstrisi tarihindeki en büyük ihlallerden birini gerçekleştirmekten sorumlu bulundu
Smishing Triad'ın arkasındaki Çince konuşan tehdit aktörlerinin, Birleşik Arap Emirlikleri Federal Kimlik ve Vatandaşlık Kurumu kılığına girerek ülkedeki sakinlerden ve yabancılardan hassas bilgiler toplamak amacıyla kötü amaçlı SMS mesajları gönderdiği gözlemlendi.
HAECHI-IV kod adlı altı aylık uluslararası bir polis operasyonu, 34 ülkede yaklaşık 3.500 kişinin tutuklanması ve 300 milyon dolar değerinde ele geçirilmesiyle sonuçlandı.
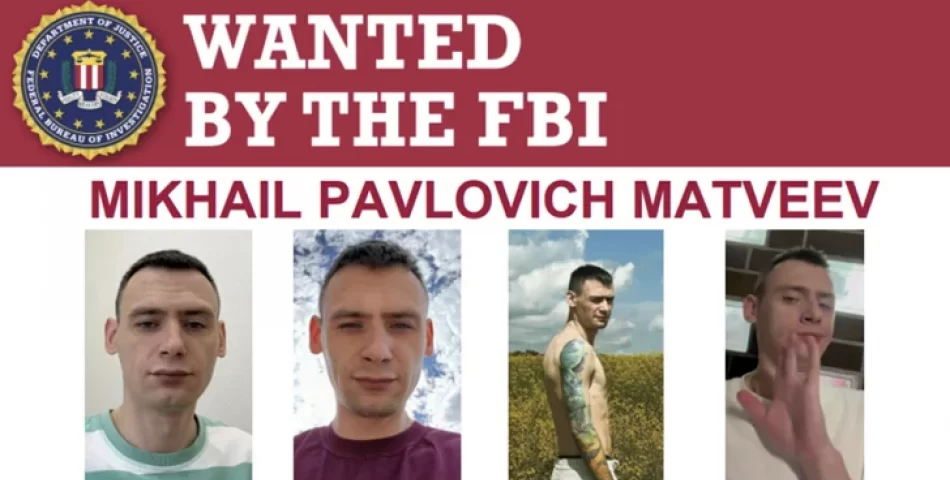
Siber güvenlik araştırmacıları, bu yılın başlarında ABD hükümeti tarafından dünya çapında binlerce saldırının başlatılmasındaki rolü nedeniyle suçlanan bir Rus vatandaşı olan Mikhail Pavlovich Matveev liderliğindeki fidye yazılımı operasyonunun iç işleyişine ışık tuttu.
ABD Adalet Bakanlığı (DoJ), BlackCat fidye yazılımı operasyonunun kesintiye uğradığını resmen duyurdu ve etkilenen 500'den fazla kurbanın kötü amaçlı yazılım tarafından kilitlenen dosyalara yeniden erişim sağlamak için kullanabileceği bir şifre çözme aracı yayınladı.
Dört ABD vatandaşı, kripto para birimi yatırım dolandırıcılığı yoluyla kendilerine 80 milyon dolardan fazla kazandıran yasadışı bir plana katılmakla suçlandı.
Saldırıların amacı, kurbanları kimlik bilgilerini ve oturum belirteçlerini toplayabilen ortadaki düşman (AiTM) kimlik avı sayfalarına yönlendiren bubi tuzaklı bağlantıları yaymaktır.
Kripto donanım cüzdanı üreticisi Ledger, kimliği belirsiz tehdit aktörlerinin 600.000 dolardan fazla sanal varlığın çalınmasına yol açan kötü amaçlı kod göndermesinin ardından "@ledgerhq/connect-kit" npm modülünün yeni bir sürümünü yayınladı.
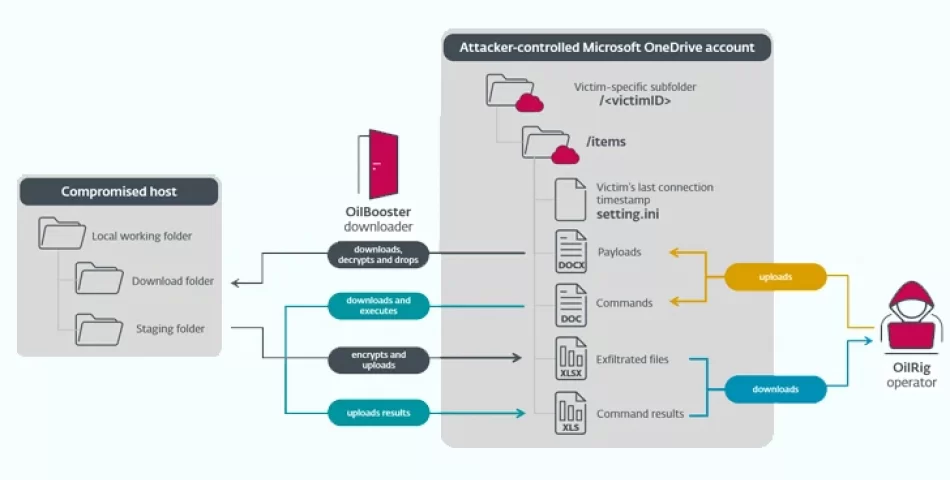
OilRig olarak bilinen İran devlet destekli tehdit aktörü, İsrail'de bulunan kurban kuruluşlara kalıcı erişimi sürdürmek için 2022 boyunca üç farklı indirici kötü amaçlı yazılım dağıttı.
Microsoft Çarşamba günü yaptığı açıklamada, Storm-1152 adlı bir grup tarafından kurulan operatörlere milyonlarca dolarlık yasadışı gelir sağlayan altyapıyı ele geçirmek için bir mahkeme emri aldığını söyledi.