Brezilya Federalleri Grandoreiro Bankacılık Truva Atını Dağıttı, Üst Düzey Operatörleri Tutukladı
Brezilya'daki bir kolluk kuvveti operasyonu, Grandoreiro kötü amaçlı yazılımından sorumlu birkaç Brezilyalı operatörün tutuklanmasına yol açtı.
Siber Suçlar
Brezilya'daki bir kolluk kuvveti operasyonu, Grandoreiro kötü amaçlı yazılımından sorumlu birkaç Brezilyalı operatörün tutuklanmasına yol açtı.
ABD Adalet Bakanlığı'ndan (DoJ) yapılan açıklamada, 40 yaşındaki Rus vatandaşı Vladimir Dunaev'in TrickBot kötü amaçlı yazılımının oluşturulması ve dağıtılmasındaki rolü nedeniyle beş yıl dört ay hapis cezasına çarptırıldığı belirtildi.
Avustralya, Birleşik Krallık ve ABD hükümetleri, sağlık sigortası sağlayıcısı Medibank'a yönelik 2022 fidye yazılımı saldırısında rol oynadığı iddiasıyla bir Rus vatandaşına mali yaptırımlar uyguladı.
Conor Brian Fitzpatrick, BreachForums'un yaratıcısı ve yöneticisi olarak rolü nedeniyle 20 yıl hapis cezasına çarptırıldı.
COLDRIVER olarak bilinen Rusya bağlantılı tehdit aktörünün, Rust programlama dilinde yazılmış ilk özel kötü amaçlı yazılımını sunmak için kimlik bilgisi toplamanın ötesine geçmek için ticaretini geliştirdiği gözlemlendi.
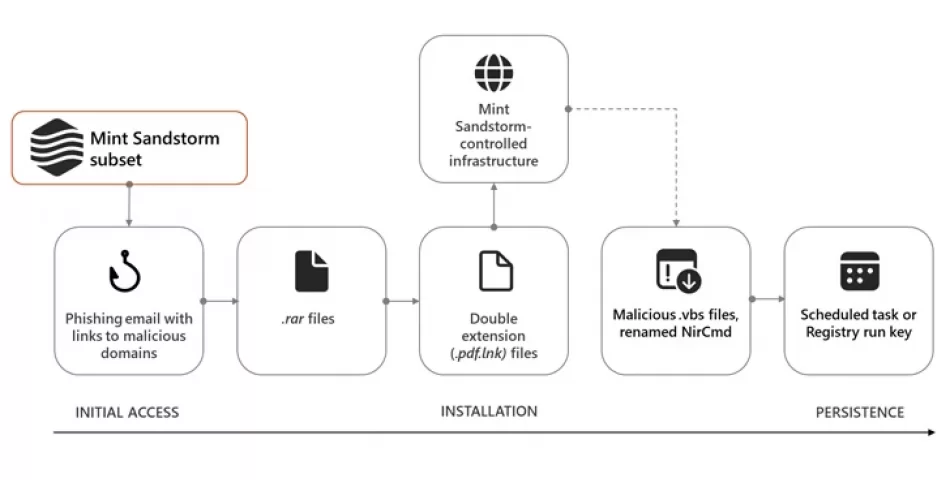
Belçika, Fransa, Gazze, İsrail, Birleşik Krallık ve ABD'deki üniversitelerde ve araştırma kuruluşlarında Orta Doğu meseleleri üzerine çalışan yüksek profilli kişiler, Kasım 2023'ten bu yana Mint Sandstorm adlı İranlı bir siber casusluk grubu tarafından hedef alınıyor.
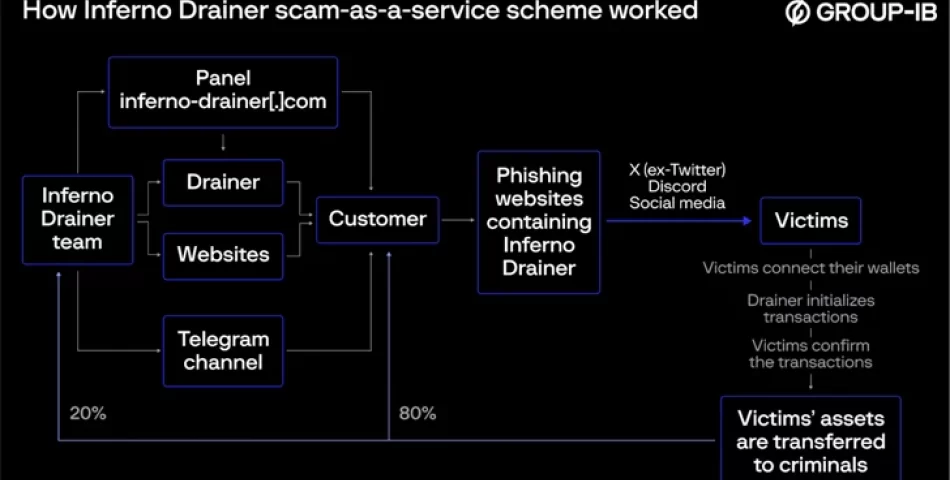
Şu anda feshedilmiş olan Inferno Drainer'ın arkasındaki operatörler, 2022 ile 2023 arasındaki bir yıl içinde 16.000'den fazla benzersiz kötü amaçlı alan adı oluşturdu.
29 yaşındaki bir Ukrayna vatandaşı, 2 milyon doların (1.8 milyon €) üzerinde yasadışı kar elde eden "sofistike bir cryptojacking planı" yürütmekle bağlantılı olarak tutuklandı.
ABD Federal Ticaret Komisyonu (FTC) Salı günü, daha önce X-Mode Social olarak bilinen veri komisyoncusu Outlogic'in hassas konum verilerini üçüncü taraflarla paylaşmasını veya satmasını yasakladı.
Anonymous Arabic adı altında faaliyet gösteren tehdit aktörleri, güvenlik yazılımını atlamak ve gizli uygulamaları gizlice başlatmak için donatılmış Silver RAT adlı bir uzaktan erişim truva atı (RAT) yayınladı.
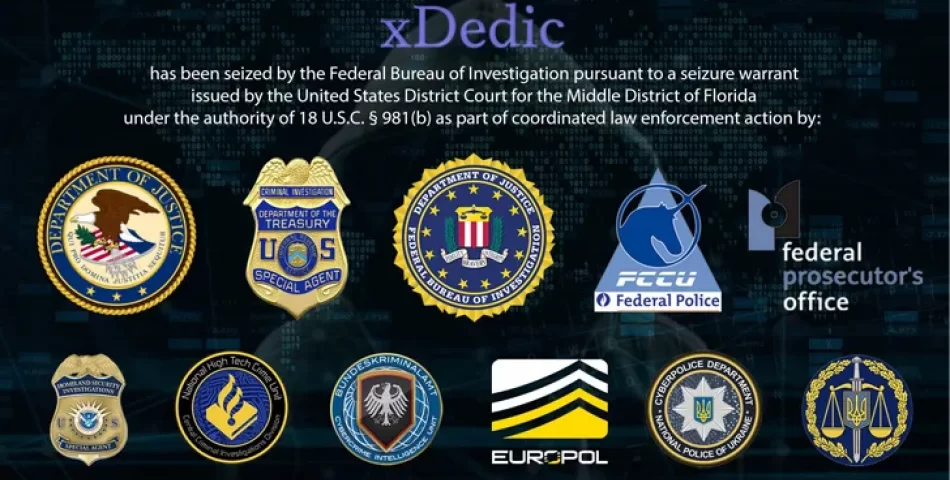
ABD Adalet Bakanlığı (DoJ), 68 milyon dolardan fazla dolandırıcılığı kolaylaştırdığı tahmin edilen, şu anda feshedilmiş olan xDedic Marketplace ile bağlantılı olarak dünya çapında 19 kişiyi suçladığını söyledi.
Kore Demokratik Halk Cumhuriyeti'ne (Kuzey Kore olarak da bilinir) bağlı tehdit aktörleri, 2023'te en az $600 milyon kripto para birimini yağmaladı.