Chameleon Android Bankacılık Truva Atı Varyantı Biyometrik Kimlik Doğrulamayı Atlıyor
Siber güvenlik araştırmacıları, hedeflemesini İngiltere ve İtalya'daki kullanıcıları içerecek şekilde genişleten Chameleon adlı bir Android bankacılık kötü amaçlı yazılımının güncellenmiş bir sürümünü keşfetti.
- Dosya no
- #0411
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 4 dk · 452 okunma
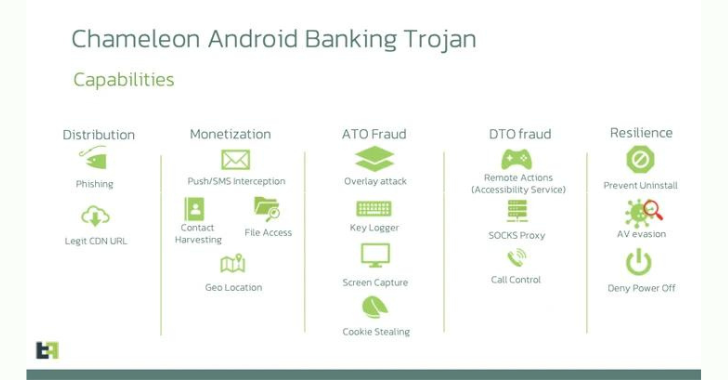
Hollandalı mobil güvenlik firması ThreatFabric, paylaşılan bir raporda, "Selefinin yeniden yapılandırılmış ve geliştirilmiş bir yinelemesini temsil eden bu gelişmiş Chameleon varyantı, erişilebilirlik hizmetini kullanarak Cihaz Devralma (DTO) yürütmede mükemmeldir" dedi.
Chameleon daha önce Nisan 2023'te Cyble tarafından belgelenmişti ve en az Ocak ayından beri Avustralya ve Polonya'daki kullanıcıları ayırmak için kullanıldığını belirtmişti. Diğer bankacılık kötü amaçlı yazılımları gibi, hassas verileri toplamak ve bindirme saldırıları gerçekleştirmek için Android'in erişilebilirlik hizmetine yönelik izinlerini kötüye kullandığı bilinmektedir.
Önceki sürümü içeren hileli uygulamalar, kimlik avı sayfalarında barındırıldı ve Avustralya Vergi Dairesi (ATO) ve CoinSpot adlı bir kripto para birimi ticaret platformu gibi ülkelerdeki gerçek kurumları taklit ederek onlara bir güvenilirlik perdesi kazandırmak amacıyla bulundu.
ThreatFabric'in en son bulguları, bankacılık truva atının artık diğer tehdit aktörlerine satılan ve kötü amaçlı yükleri meşru uygulamalara "bağlamak" için kullanılabilen, kullanıma hazır bir hizmet olarak damlalık (DaaS) olan Zombinder aracılığıyla teslim edildiğ
Teklifin bu yılın başlarında kapatıldığından şüphelenilse de, geçen ay yeniden ortaya çıktı ve cihazlara kötü amaçlı yazılım yüklemek ve erişilebilirlik hizmetine erişim elde etmek için Android'deki 'Kısıtlı Ayarlar' özelliğini atlamak için reklam yetenekleri sundu.
Chameleon'u dağıtan her iki kötü amaçlı eser de Google Chrome web tarayıcısı kılığına giriyor. Paket adları aşağıda listelenmiştir -
- Z72645c414ce232f45.Z35aad4dde2ff09b48
- com.busy.lady
Geliştirilmiş varyantın dikkate değer bir özelliği, kurban adına yetkisiz eylemler gerçekleştirmek için erişilebilirlik hizmetinden yararlanan Cihaz Devralma (DTO) dolandırıcılığı gerçekleştirme yeteneğidir.
Ancak kötü amaçlı yazılım, kullanıcıları ayarı etkinleştirmeleri için kandırmak için yüklü cihazdaki Android sürümünü kontrol eder ve Android 13 veya üzeri olduğu tespit edilirse, kullanıcıdan ayarı açmasını ister.
ThreatFabric, "Virüslü cihazda Android 13 Kısıtlı Ayarların bulunduğuna dair onay alındıktan sonra, bankacılık truva atı bir HTML sayfasının yüklenmesini başlatır" dedi. "Sayfa, Android 13 ve sonraki sürümlerde erişilebilirlik hizmetini etkinleştirmek için kullanıcılara manuel adım adım bir süreçte rehberlik ediyor."
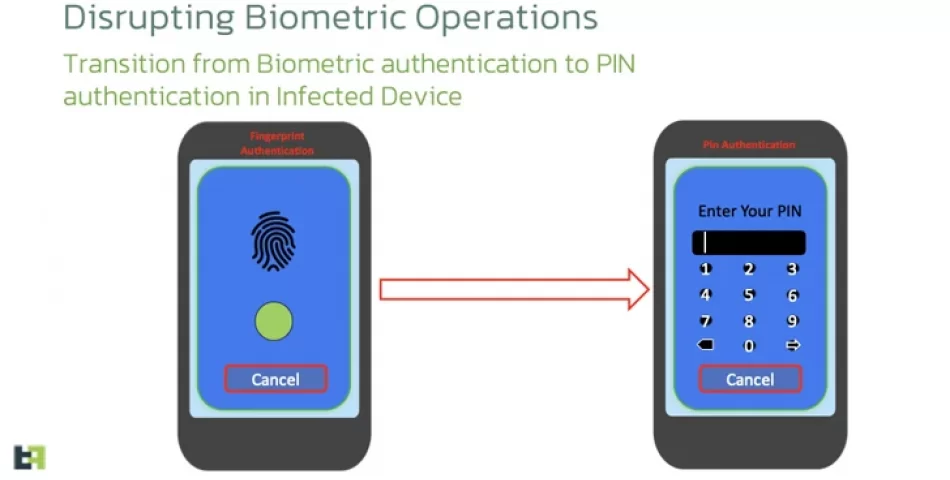
Diğer bir yeni ekleme, kötü amaçlı yazılımın erişilebilirlik hizmetini kullanarak "cihazın kilidini istediği zaman açmasına" izin vermek için kilit ekranı kimlik doğrulama mekanizmasını gizlice bir PIN'e geçirerek hedeflenen cihazın biyometrik işlemlerini bozmak için Android API'lerinin kullanılmasıdır.
Şirket, "Yeni Chameleon bankacılık truva atının ortaya çıkışı, Android ekosistemindeki karmaşık ve uyarlanabilir tehdit ortamının bir başka örneğidir" dedi. "Önceki yinelemesinden evrimleşen bu varyant, artan esneklik ve gelişmiş yeni özellikler gösteriyor."
Gelişme, Zimperium'un 10'u yeni olmak üzere 29 kötü amaçlı yazılım ailesinin geçen yıl 61 ülkede 1.800 bankacılık uygulamasını hedef aldığını açıklamasının ardından geldi. Yeni aktif aileler arasında Nexus, Godfather, PixPirate, Saderat, Hook, PixBankBot, Xenomorph v3, Vultur, BrasDex ve GoatRAT yer alıyor.
ABD'nin en çok hedef aldığı ülkeler arasında ABD (109 banka uygulaması), İngiltere (48), İtalya (44), Avustralya (34), Türkiye (32), Fransa (30), İspanya (29), Portekiz (27), Almanya (23), Kanada (17) ve Brezilya (11) yer alıyor. En çok hedeflenen finansal hizmetler uygulamaları PhonePe (Hindistan), WeChat, Bank of America, Well Fargo, (ABD), Binance (Malta), Barclays (İngiltere), QNB Finansbank (Türkiye) ve CaixaBank (İspanya).
Şirket, "Geleneksel bankacılık uygulamaları, hedeflerin %61'ini oluşturan şaşırtıcı bir şekilde 1103 uygulama ile ana hedef olmaya devam ederken, gelişmekte olan FinTech ve Ticaret uygulamaları artık hedef tahtasında ve kalan %39'u oluşturuyor" dedi.



Yorumlar (0)
İlk yorumu siz yazın.