Sistem çevrim içi Tehdit seviyesi — Aktif C2 — İstismar edilen zafiyet — İST 08:32:01 UTC 05:32:01 CVE Radar Podcast Araçlar Sözlük Etkinlikler Tehdit haritası RSS
SON DAKİKA

#troy

Siber Suçlar DOSYA #0586

Çinli Bilgisayar Korsanları Gelişmiş Mobil Bankacılık Kötü Amaçlı Yazılım Saldırılarında Deepfakes Kullanıyor

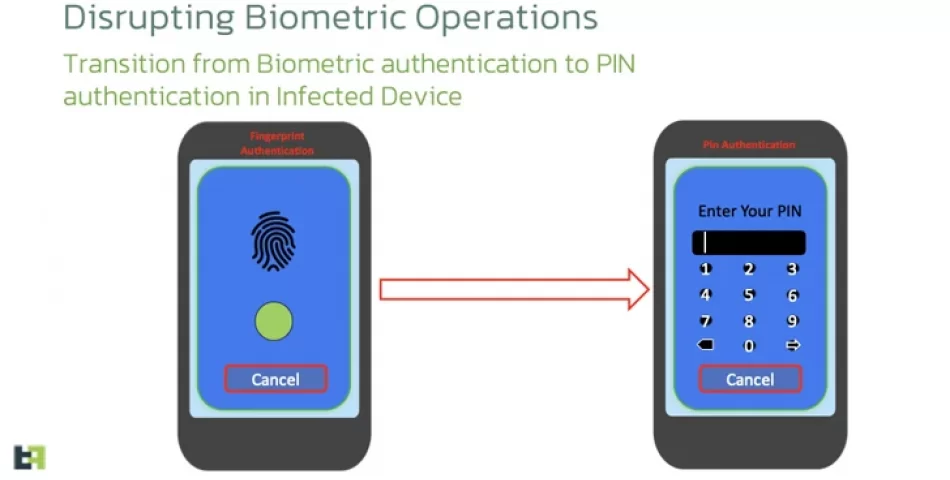
GoldFactory kod adlı Çince konuşan bir tehdit aktörü, kimlik belgelerini, yüz tanıma verilerini toplayabilen ve SMS'leri ele geçirebilen GoldPickaxe adlı daha önce belgelenmemiş bir iOS kötü amaçlı yazılımı da dahil olmak üzere son derece karmaşık bankacılık truva atlarının geliştirilmesine bağlandı.

541
Güvenlik Açıkları DOSYA #0369

Lazarus Group, Uzaktan Erişim Truva Atlarını Dağıtmak için Log4j Açıklarını Kullanıyor

Lazarus Group olarak bilinen kötü şöhretli Kuzey Kore bağlantılı tehdit aktörü, güvenliği ihlal edilmiş ana bilgisayarlara daha önce belgelenmemiş uzaktan erişim truva atlarını (RAT'ler) dağıtmak için Log4j'deki güvenlik kusurlarından fırsatçı bir şekilde yararlanmayı içeren yeni bir küresel tehlikeye atfedildi.

496
Siber Saldırı DOSYA #0309

Kuzey Koreli Bilgisayar Korsanları Tedarik Zinciri Saldırısında Truva Atı Haline Getirilmiş CyberLink Yazılımı Dağıtıyor

Diamond Sleet olarak izlenen Kuzey Kore devlet destekli bir tehdit aktörü, bir tedarik zinciri saldırısı yoluyla alt müşterileri hedeflemek için CyberLink adlı Tayvanlı bir multimedya yazılım geliştiricisi tarafından geliştirilen meşru bir uygulamanın truva atı haline getirilmiş bir sürümünü dağıtıyor.

550