Siber Suçlar DOSYA #0207
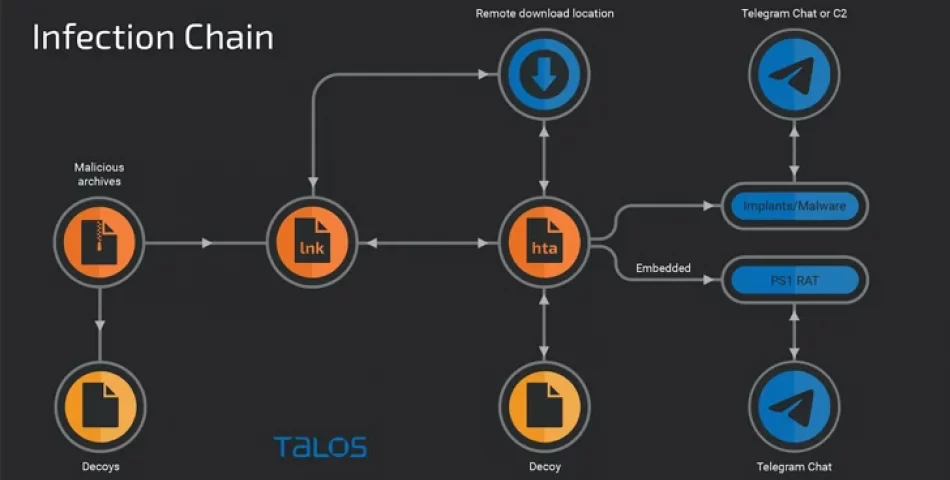
YoroTrooper: Araştırmacılar Kazakistan'ın Gizli Siber Casusluk Grubu Konusunda Uyardı
YoroTrooper olarak bilinen nispeten yeni bir tehdit aktörü, muhtemelen Kazakistan kökenli operatörlerden oluşuyor.
536
Siber Suçlar
YoroTrooper olarak bilinen nispeten yeni bir tehdit aktörü, muhtemelen Kazakistan kökenli operatörlerden oluşuyor.
ABD Ulusal Güvenlik Ajansı'nın (NSA) eski bir çalışanı, kendisini gizli savunma bilgilerini Rusya'ya iletmeye çalışmakla suçlayan suçlamaları kabul etti.
İspanyol kolluk kuvvetleri, çeşitli çevrimiçi dolandırıcılıklar gerçekleştiren ve çeteye yaklaşık 34 milyon € (3,3 milyon $) yasadışı kazanç sağlayan bir suç grubunun 2 üyesinin tutuklandığını duyurdu.
DoNot Team olarak bilinen tehdit aktörü, bir romanın kullanımıyla ilişkilendirildi. Pakistan ve Afganistan'da bir avuç kurbanı hedef alan Firebird adlı NET tabanlı arka kapı.
Europol Cuma günü yaptığı açıklamada, Fransa'da "kilit bir hedefin" tutuklanmasının yanı sıra Ragnar Locker fidye yazılımıyla ilişkili altyapının kaldırıldığını duyurdu.
ABD hükümeti, Kuzey Koreli bilgi teknolojisi (BT) çalışanları tarafından dünya çapındaki işletmeleri dolandırmak, yaptırımlardan kaçınmak ve ülkenin balistik füze programını finanse etmek için yasadışı bir planın parçası olarak kullanılan 17 web sitesi alan adına el konulduğunu duyurdu.
Asya-Pasifik (APAC) bölgesindeki devlet kurumları, TetrisPhantom adlı uzun süredir devam eden bir siber casusluk kampanyasının hedefidir.

ToddyCat olarak bilinen gelişmiş kalıcı tehdit (APT) aktörü, veri hırsızlığı için tasarlanmış yeni bir dizi kötü amaçlı araçla ilişkilendirildi ve bilgisayar korsanlığı ekibinin taktikleri ve yetenekleri hakkında daha derin bir içgörü sunuyor.
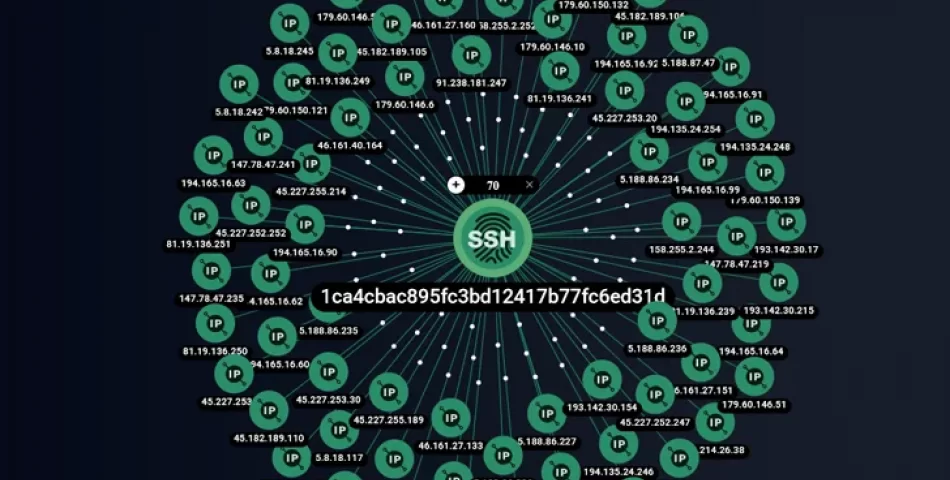
Siber güvenlik uzmanları, ShadowSyndicate (eski adıyla Infra Storm) olarak bilinen ve geçtiğimiz yıl yedi farklı fidye yazılımı ailesinden yararlanmış olabilecek yeni bir siber suç grubuna ışık tuttu.
BadBox adlı küresel bir siber suç operasyonu, 70.000'den fazla Android akıllı telefonun, CTV kutusunun ve tabletin donanım yazılımına Triada kötü amaçlı yazılımını bulaştırdı.
PEACHPIT adlı bir reklam sahtekarlığı botnet'i, planın arkasındaki tehdit aktörleri için yasa dışı karlar elde etmek için yüz binlerce Android ve iOS cihazından oluşan bir ordudan yararlandı.
İki İngiliz genç, kötü şöhretli LAPSUS$ (diğer adıyla Slippy Spider) ulusötesi çetesinin bir parçası olmaktan mahkum edildi.