Zyxel Güvenlik Duvarlarında, Erişim Noktalarında, NAS Cihazlarında Başlıca Güvenlik Kusurları
Zyxel, kullanıcıları kimlik doğrulama atlama, komut enjeksiyonu ve hizmet reddi saldırılarına maruz bırakan en az 15 güvenlik açığını yamalar.
- Dosya no
- #0334
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 2 dk · 443 okunma
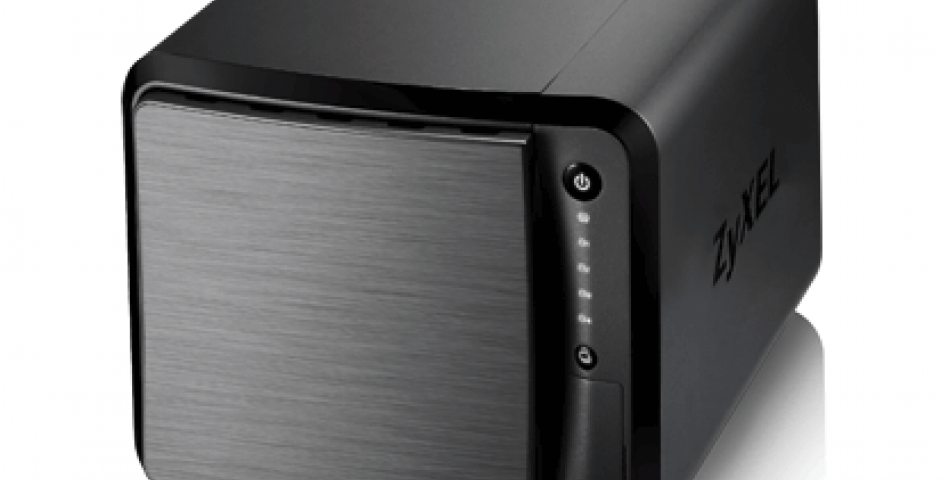
Tayvanlı ağ cihazı satıcısı Zyxel, güvenlik duvarlarının, erişim noktalarının ve ağ erişim depolama (NAS) cihazlarının kullanıcılarını rahatsız eden büyük güvenlik açıkları için güvenlik uyarıları yayınladı.
Yazılım güvenliği sorunlarıyla mücadele eden bir şirket olan Zyxel, bir dizi üründe en az 15 güvenlik açığını belgeledi ve yama uygulanmamış cihazların kimlik doğrulama atlama, komut enjeksiyonu ve hizmet reddi saldırıları riski altında olduğu konusunda uyardı.
Şirket, güvenlik duvarlarında ve erişim noktalarında açıkta kalan saldırı yüzeylerine özellikle dikkat çekiyor ve yapılandırma dosyalarına erişmek, hassas çerezleri çalmak, hizmet reddi koşullarını başlatmak veya komutları yürütmek için birden fazla cihazın kullanılabileceği konusunda uyarıyor.
Bazı durumlarda Zyxel, güvenlik duvarlarının ve erişim noktalarının, kimliği doğrulanmış bir yerel saldırganın, etkilenen bir cihazın web GUI'sindeki kayıt sayfasının URL'sini değiştirmesine veya etkilenen bir cihazdaki yöneticinin günlüklerine erişmesine izin verebileceğini söyledi.
Donanım satıcısı ayrıca, iki NAS (ağa bağlı depolama) ürünündeki kimlik doğrulama atlama güvenlik açığı ve komut ekleme güvenlik açıkları konusunda uyarmak için ikinci bir bülten gönderdi.
Toplamda, Zyxel, NAS226 ve NAS542 bulut depolama cihazlarında altı ayrı kusuru belgeledi ve saldırganların hassas sistem bilgilerini yakalamak veya bubi tuzaklı URL'ler aracılığıyla bazı işletim sistemi (OS) komutlarını yürütmek için kusurlardan yararlanabileceğini belirtti.
Zyxel ürünlerindeki güvenlik kusurları, CISA KEV (Bilinen İstismar Edilen Güvenlik Açıkları) kataloğunda öne çıkıyor ve şirket, cihazlarının birden fazla DDoS özellikli botnet'te tuzağa düştüğünü kabul etti.



Yorumlar (0)
İlk yorumu siz yazın.