Yeni Hacker Grubu 'GambleForce', SQL Enjeksiyon Saldırılarını Kullanarak APAC Firmalarını Taget Ediyor
GambleForce adlı daha önce bilinmeyen bir hacker ekibi, en az Eylül 2023'ten bu yana öncelikle Asya-Pasifik (APAC) bölgesindeki şirketlere yönelik bir dizi SQL enjeksiyon saldırısına bağlanıyor.
- Dosya no
- #0384
- Kategori
- Veri İhlalleri
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 3 dk · 469 okunma
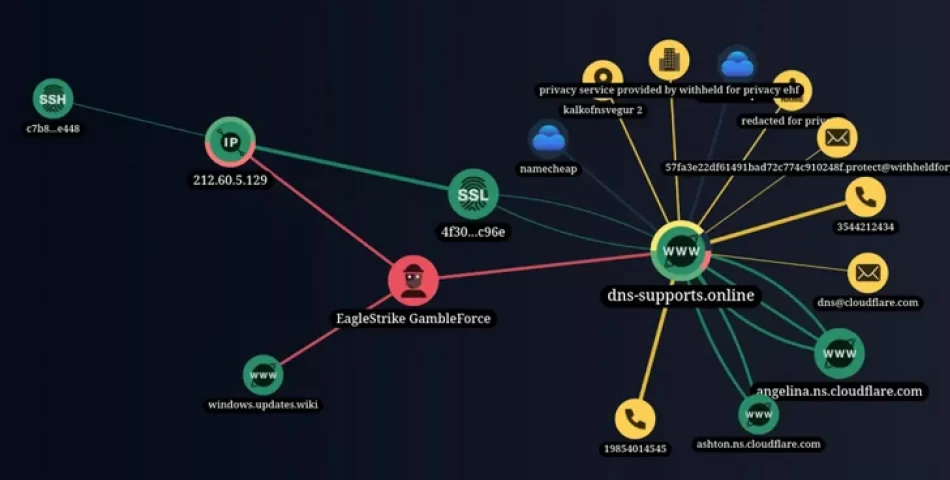
Singapur merkezli Group-IB, paylaşılan bir raporda, "GambleForce, kullanıcı kimlik bilgileri gibi hassas bilgileri çalmak için SQL enjeksiyonları ve savunmasız web sitesi içerik yönetim sistemlerinin (CMS) kullanılması da dahil olmak üzere bir dizi temel ancak çok etkili teknik kullanıyor" dedi.
Grubun Avustralya, Brezilya, Çin, Hindistan, Endonezya, Filipinler, Güney Kore ve Tayland'da kumar, hükümet, perakende ve seyahat sektörlerinde 24 kuruluşu hedef aldığı tahmin ediliyor. Bu saldırılardan altısı başarılı oldu.
GambleForce'un çalışma şekli, saldırıların farklı aşamalarında dirsearch, sqlmap, tinyproxy ve redis-rogue-getshell gibi açık kaynaklı araçlara özel olarak güvenmesidir ve nihai amacı güvenliği ihlal edilmiş ağlardan hassas bilgileri sızdırmaktır.
Tehdit aktörü tarafından da kullanılan, Cobalt Strike olarak bilinen meşru sömürü sonrası çerçevedir. İlginç bir şekilde, aracın saldırı altyapısında keşfedilen sürümü, grubun kökenleri net olmaktan uzak olsa da, Çince komutlar kullandı.
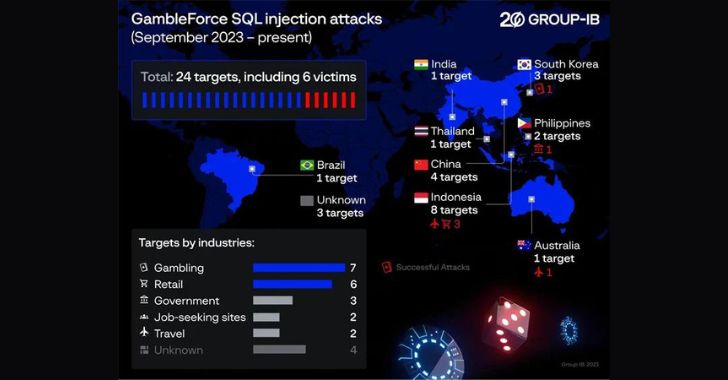
Saldırı zincirleri, SQL enjeksiyonlarından yararlanarak kurbanların halka açık uygulamalarının kötüye kullanılmasının yanı sıra Brezilyalı bir şirkete yetkisiz erişim elde etmek için Joomla CMS'de orta şiddette bir kusur olan CVE-2023-23752'nin istismar edilmesini içeriyor.
SQL enjeksiyonları, SQL enjeksiyonlarına karşı savunmasız veritabanı sunucularını belirleme ve sistemleri ele geçirmek için onları silahlandırma sürecini otomatikleştirmek için tasarlanmış popüler bir açık kaynaklı sızma testi aracı olan sqlmap aracılığıyla gerçekleştirilir.
Bu tür saldırılarda, tehdit aktörleri, hedeflenen web sitesinin herkese açık bir web sayfasına kötü amaçlı SQL kodu enjekte ederek, varsayılan kimlik doğrulama korumalarını aşmalarına ve karma ve düz metin kullanıcı kimlik bilgileri gibi hassas verilere erişmelerine olanak tanır.
GambleForce'un çalınan bilgilerden nasıl yararlandığı şu anda bilinmiyor. Siber güvenlik firması, düşmanın komuta ve kontrol (C2) sunucusunu da çökerttiğini ve tespit edilen kurbanları bilgilendirdiğini söyledi.
Group-IB'nin kıdemli tehdit analisti Nikita Rostovcev, "Web enjeksiyonları en eski ve en popüler saldırı vektörleri arasındadır" dedi.
"Bunun nedeni, bazen geliştiricilerin girdi güvenliği ve veri doğrulamanın önemini gözden kaçırmasıdır. Güvenli olmayan kodlama uygulamaları, yanlış veritabanı ayarları ve güncel olmayan yazılımlar, web uygulamalarına SQL enjeksiyon saldırıları için verimli bir ortam oluşturuyor."
Yorumlar (0)
İlk yorumu siz yazın.