Yeni 5G Modem Kusurları, Büyük Markaların iOS Cihazlarını ve Android Modellerini Etkiliyor
MediaTek ve Qualcomm gibi büyük yonga seti satıcılarının 5G mobil ağ modemlerinin ürün yazılımı uygulamasındaki güvenlik kusurları koleksiyonu, USB ve IoT modemlerin yanı sıra Android ve iOS çalıştıran yüzlerce akıllı telefon modelini de etkiliyor.
- Dosya no
- #0360
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 4 dk · 456 okunma
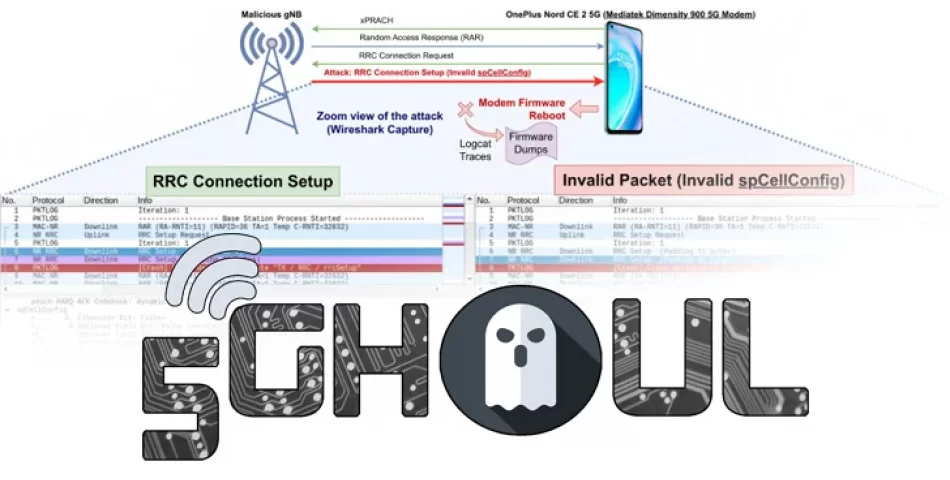
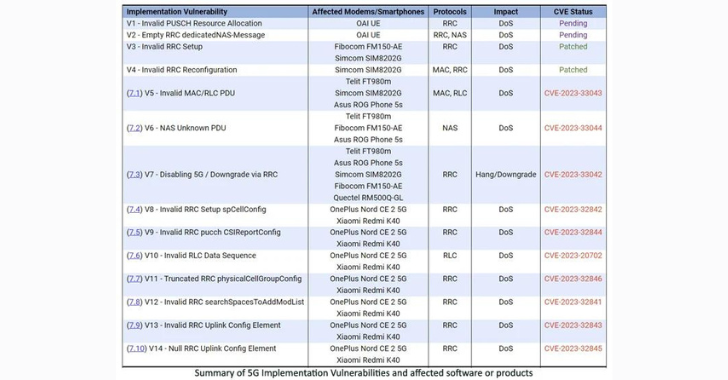
Toplu olarak 5Ghoul ("5G" ve "Ghoul" kelimelerinin birleşimi) olarak adlandırılan 14 kusurdan 10'u, iki şirketin 5G modemlerini etkiliyor ve bunlardan üçü yüksek önem derecesine sahip güvenlik açıkları olarak sınıflandırılıyor.
Araştırmacılar bugün yayınlanan bir çalışmada, "5Ghoul güvenlik açıkları, bağlantıları kesmek, manuel yeniden başlatmayı içeren bağlantıyı dondurmak veya 5G bağlantısını 4G'ye düşürmek için sürekli saldırılar başlatmak için kullanılabilir" dedi.
Vivo, Xiaomi, OPPO, Samsung, Honor, Motorola, realme, OnePlus, Huawei, ZTE, Asus, Sony, Meizu, Nokia, Apple ve Google'ın akıllı telefonları da dahil olmak üzere 24 markadan 714 akıllı telefon etkilendi.
Güvenlik açıkları, daha önce Eylül 2021'de BrakTooth'u ve Şubat 2020'de SweynTooth'u ortaya çıkaran Singapur Teknoloji ve Tasarım Üniversitesi'ndeki (SUTD) ASSET (Otomatik Sistemler Güvenliği) Araştırma Grubu'ndan bir araştırmacı ekibi tarafından açıklandı.
Özetle, saldırılar, bir akıllı telefonu veya 5G özellikli bir cihazı hileli bir baz istasyonuna (gNB) bağlamak için kandırmaya çalışır ve bu da istenmeyen sonuçlara yol açar.
5Ghoul - Disabling 5G Connectivity on Qualcomm-based Smartphones (CVE-2023-33042) (youtube.com)
Araştırmacılar, "Saldırganın, NAS ağ kaydını tamamlamak için hedef UE'nin herhangi bir gizli bilgisinden, örneğin UE'nin SIM kart ayrıntılarından haberdar olması gerekmiyor" dedi. "Saldırganın yalnızca bilinen Baz İstasyonu bağlantı parametrelerini kullanarak meşru gNB'nin kimliğine bürünmesi gerekiyor."
Bir tehdit aktörü, Göreceli Sinyal Gücü Göstergesi (RSSI) okumalarını belirlemek için Cellular-Pro gibi uygulamaları kullanarak bunu başarabilir ve kullanıcı ekipmanını düşman istasyonuna (yani yazılım tanımlı bir radyoya) ve ucuz bir mini PC'ye bağlanması için kandırabilir.
14 kusur arasında dikkate değer olan CVE-2023-33042, radyo menzili içindeki bir saldırganın, yakındaki kötü amaçlı bir gNB'den hedef 5G cihazına hatalı biçimlendirilmiş Radyo Kaynak Kontrolü (RRC) çerçevesi göndererek Qualcomm'un X55/X60 modem ürün yazılımı içinde 5G bağlantı düşürmesini veya hizmet reddini (DoS) tetiklemesine izin verebilir.
Diğer DoS güvenlik açıklarının başarılı bir şekilde kötüye kullanılması, 5G bağlantısını geri yüklemek için cihazın manuel olarak yeniden başlatılmasını gerektirebilir.
5Ghoul - Crashing & Rebooting 5G CPE Routers (CVE-2023-33044) - YouTube
14 kusurun 12'si için hem MediaTek hem de Qualcomm tarafından yamalar yayınlandı. Diğer iki güvenlik açığının ayrıntıları gizlilik nedeniyle saklandı ve gelecekte açıklanması bekleniyor.
Araştırmacılar, "5G modem satıcısının uygulanmasında sorunlar bulmak, ürün satıcılarını aşağı yönde büyük ölçüde etkiliyor" dedi ve "5G güvenlik yamalarının nihayet bir OTA güncellemesi yoluyla son kullanıcıya ulaşması genellikle altı veya daha fazla ay sürebilir" dedi.
"Bunun nedeni, ürün satıcılarının Modem / Yonga Seti Satıcısına olan yazılım bağımlılığının karmaşıklık katması ve dolayısıyla yamaların üretilmesi ve son kullanıcıya dağıtılması sürecini geciktirmesidir."



Yorumlar (0)
İlk yorumu siz yazın.