NextGen'in Mirth Connect'indeki Kritik Kusur Sağlık Verilerini Açığa Çıkarabilir
NextGen HealthCare'in açık kaynaklı bir veri entegrasyon platformu olan Mirth Connect kullanıcılarının, kimliği doğrulanmamış bir uzaktan kod yürütme güvenlik açığının keşfedilmesinin ardından en son sürüme güncelleme yapmaları isteniyor.
- Dosya no
- #0208
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 3 dk · 501 okunma
CVE-2023-43208 olarak izlenen güvenlik açığı, 4 Ekim 4 tarihinde yayınlanan 1.6.2023 sürümünde giderildi.
Horizon3.ai'ten Naveen Sunkavally Çarşamba günü yayınlanan bir raporda, "Bu, kolayca istismar edilebilen, kimliği doğrulanmamış bir uzaktan kod yürütme güvenlik açığıdır" dedi. "Saldırganlar büyük olasılıkla ilk erişim için veya hassas sağlık verilerini tehlikeye atmak için bu güvenlik açığından yararlanacaktır."
"Sağlık hizmeti entegrasyonunun İsviçre Çakısı" olarak adlandırılan Mirth Connect, sağlık sektöründe farklı sistemler arasında standart bir şekilde iletişim kurmak ve veri alışverişi yapmak için kullanılan platformlar arası bir arayüz motorudur.
Kusurla ilgili ek teknik ayrıntılar, 2015/2016'ya kadar uzanan Mirth Connect sürümlerinin soruna karşı savunmasız olduğu gerçeği ışığında saklandı.
CVE-2023-43208'in, saldırganların barındırma sunucusunda rastgele komutlar yürütmesine izin veren yazılımdaki kritik bir uzaktan komut yürütme (RCE) güvenlik açığı olan CVE-2023-37679 (CVSS puanı: 9.8) için bir yama atlama olduğunu belirtmekte fayda var.
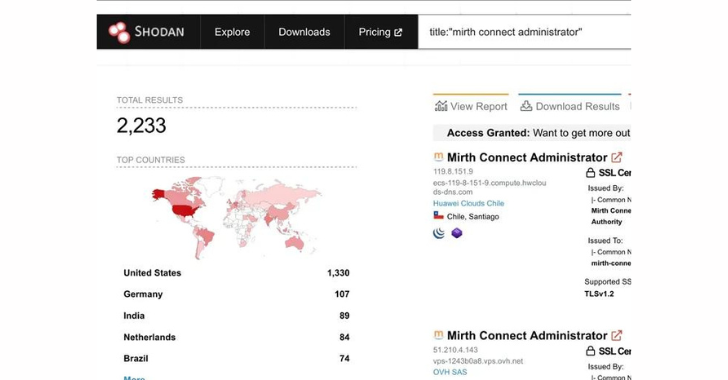
CVE-2023-37679, geliştiricileri tarafından yalnızca Java 8 çalıştıran sunucuları etkiliyor olarak tanımlanırken, Horizon3.ai'un analizi, Java sürümünden bağımsız olarak tüm Mirth Connect örneklerinin soruna duyarlı olduğunu buldu.
Sorunun kritikliği, Mirth Connect'in en yaygın olarak SİSTEM kullanıcı ayrıcalıklarına sahip Windows uç noktalarında konuşlandırılması ve potansiyel olarak tehdit aktörlerinin savunmasız kurulumları tamamen ele geçirmesine olanak tanımasından kaynaklanmaktadır.
Güvenlik açığının önemsiz bir şekilde kötüye kullanılabileceği ve istismar yöntemlerinin iyi bilindiği gerçeği göz önüne alındığında, potansiyel tehditleri azaltmak için özellikle internet üzerinden herkesin erişebileceği Mirth Connect'in mümkün olan en kısa sürede 4.4.1 sürümüne güncellenmesi önerilir.



Yorumlar (0)
İlk yorumu siz yazın.