Kötü Amaçlı Yazılım Kampanyası, 3,900+ Siteye Bulaşmak için Popup Builder WordPress Eklentisinden Yararlanıyor
Yeni bir kötü amaçlı yazılım kampanyası, kötü amaçlı JavaScript kodu enjekte etmek için WordPress için Popup Builder eklentisindeki yüksek önem derecesine sahip bir güvenlik açığından yararlanıyor.
- Dosya no
- #0664
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 4 dk · 468 okunma
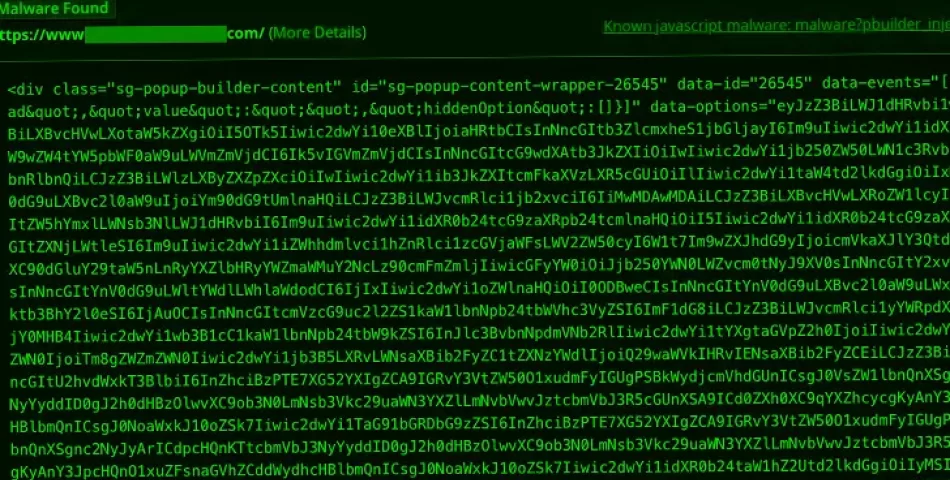
Sucuri'ye göre, kampanya son üç hafta içinde 3.900'den fazla siteye bulaştı.
Güvenlik araştırmacısı Puja Srivastava, 7 Mart tarihli bir raporda, "Bu saldırılar, 12 Şubat 2024'e kadar uzanan kayıtlarla bir aydan daha eski alan adlarından düzenleniyor" dedi.
Enfeksiyon dizileri, Popup Builder'da hileli yönetici kullanıcılar oluşturmak ve rastgele eklentiler yüklemek için kullanılabilecek bir güvenlik açığı olan CVE-2023-6000'in kötüye kullanılmasını içerir.
Eksiklik, bu Ocak ayının başlarında bir Balada Enjektör kampanyasının bir parçası olarak kullanıldı ve en az 7.000 siteyi tehlikeye attı.
En son saldırı seti, iki farklı varyantta gelen ve site ziyaretçilerini kimlik avı ve dolandırıcılık sayfaları gibi diğer sitelere yönlendirmek için tasarlanmış kötü amaçlı kodların yerleştirilmesine yol açar.
WordPress site sahiplerinin eklentilerini güncel tutmaları, sitelerini herhangi bir şüpheli kod veya kullanıcı için taramaları ve uygun temizliği yapmaları önerilir.
Srivastava, "Bu yeni kötü amaçlı yazılım kampanyası, web sitenizin yazılımını yamalı ve güncel tutmamanın risklerinin kesin bir hatırlatıcısı olarak hizmet ediyor" dedi.
Gelişme, WordPress güvenlik firması Wordfence'in, Ultimate Member olarak bilinen ve kötü amaçlı web komut dosyaları enjekte etmek için silah haline getirilebilen başka bir eklentide yüksek önem derecesine sahip bir hatayı ifşa etmesiyle ortaya çıktı.
CVE-2024-2123 (CVSS puanı: 7.2) olarak izlenen siteler arası komut dosyası çalıştırma (XSS) kusuru, eklentinin 2.8.3 ve öncesi dahil olmak üzere tüm sürümlerini etkiler. 6 Mart 2024'te yayınlanan 2.8.4 sürümünde yamalandı.
Kusur, yetersiz girdi temizleme ve çıktı kaçışından kaynaklanır, böylece kimliği doğrulanmamış saldırganların, bir kullanıcı onları her ziyaret ettiğinde yürütülecek sayfalara rastgele web komut dosyaları enjekte etmesine izin verir.
Wordfence, "Güvenlik açığının, savunmasız bir sitede hiçbir ayrıcalığı olmayan saldırganlar tarafından istismar edilebileceği gerçeğiyle birleştiğinde, bu, kimliği doğrulanmamış saldırganların, başarılı bir şekilde istismar edildiğinde eklentinin savunmasız sürümünü çalıştıran sitelerde yönetici kullanıcı erişimi elde etme şansının yüksek olduğu anlamına geliyor" dedi.
Eklenti geliştiricilerinin 2024 Şubat'ta yayınlanan 1071 sürümünde benzer bir kusuru (CVE-9.8-2.8.3, CVSS puanı: 19) ele aldığını belirtmekte fayda var.
Ayrıca, Avada WordPress temasında rastgele bir dosya yükleme güvenlik açığının keşfedilmesini (CVE-2024-1468, CVSS puanı: 8.8) ve muhtemelen kötü amaçlı kodu uzaktan yürütmeyi takip eder. 7.11.5 sürümünde çözüldü.
Wordfence, "Bu, kimliği doğrulanmış saldırganların, katılımcı düzeyinde ve daha yüksek erişime sahip, etkilenen sitenin sunucusuna uzaktan kod yürütmeyi mümkün kılabilecek rastgele dosyalar yüklemesini mümkün kılıyor" dedi.
Diğer haberlerimiz hakkında daha fazla bilgi için Twitter sayfamızı, Instagram sayfamızı ve LinkedIn sayfamızı takip etmeyi unutmayın.



Yorumlar (0)
İlk yorumu siz yazın.