Google, Yapay Zeka Destekli Güvenlik Açığı Araştırmaları için Project Naptime'ı Tanıttı
Google, otomatik keşif yaklaşımlarını iyileştirmek amacıyla büyük bir dil modelinin (LLM) güvenlik açığı araştırması yapmasını sağladığını söylediği Project Naptime adlı yeni bir çerçeve geliştirdi.
- Dosya no
- #0703
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 3 dk · 424 okunma
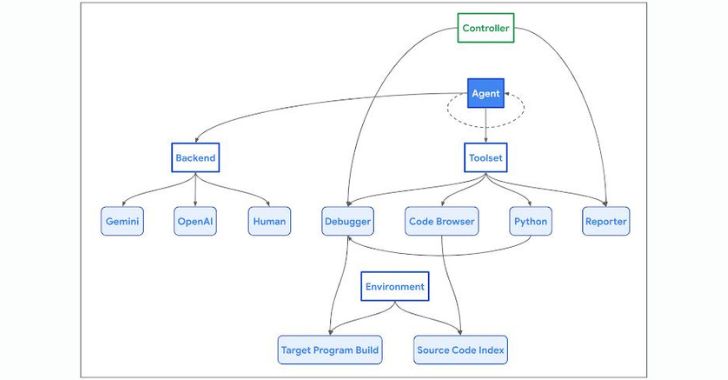
Google Project Zero araştırmacıları Sergei Glazunov ve Mark Brand, "Naptime mimarisi, bir AI aracısı ile bir hedef kod tabanı arasındaki etkileşime odaklanıyor" dedi. "Aracıya, bir insan güvenliği araştırmacısının iş akışını taklit etmek için tasarlanmış bir dizi özel araç sağlanıyor."
Girişim, güvenlik açığı araştırmasına ve varyant analizinin otomatikleştirilmesine yardımcı olurken, insanların "düzenli şekerleme yapmasına" izin verdiği için bu şekilde adlandırılmıştır.
Yaklaşım, özünde, LLM'lerin kod anlama ve genel akıl yürütme yeteneğindeki gelişmelerden yararlanmayı ve böylece güvenlik açıklarını belirleme ve gösterme söz konusu olduğunda insan davranışını kopyalamalarına izin vermeyi amaçlamaktadır.
Yapay zeka aracısının hedef kod tabanında gezinmesini sağlayan bir Kod Tarayıcısı aracı, bulanıklaştırma için korumalı bir ortamda Python betiklerini çalıştırmak için bir Python aracı, farklı girişlerle program davranışını gözlemlemek için bir Hata Ayıklayıcı aracı ve bir görevin ilerlemesini izlemek için bir Reporter aracı gibi çeşitli bileşenleri kapsar.
Google, CYBERSECEVAL 2 kıyaslamalarına göre, Naptime'ın aynı zamanda modelden bağımsız ve arka uçtan bağımsız olduğunu, arabellek taşması ve gelişmiş bellek bozulması kusurlarını işaretlemede daha iyi olduğunu söyledi. Meta'dan araştırmacılar tarafından bu Nisan ayının başlarında piyasaya sürülen CYBERSECEVAL 2, LLM güvenlik risklerini ölçmek için bir değerlendirme paketidir.
Arama devi tarafından kusurları yeniden oluşturmak ve bunlardan yararlanmak için yapılan testlerde, iki güvenlik açığı kategorisi, OpenAI GPT-4 Turbo için sırasıyla 0,05 ve 0,24'ten 1,00 ve 0,76'lık yeni en yüksek puanlar elde etti.
Araştırmacılar, "Naptime, bir LLM'nin insan güvenliği uzmanlarının yinelemeli, hipotez odaklı yaklaşımını yakından taklit eden güvenlik açığı araştırması yapmasını sağlıyor" dedi. "Bu mimari, aracının yalnızca güvenlik açıklarını belirleme ve analiz etme yeteneğini geliştirmekle kalmıyor, aynı zamanda sonuçların doğru ve tekrarlanabilir olmasını da sağlıyor."
Diğer haberlerimiz hakkında daha fazla bilgi için Twitter sayfamızı, Instagram sayfamızı ve LinkedIn sayfamızı takip etmeyi unutmayın.



Yorumlar (0)
İlk yorumu siz yazın.