CISA, Adobe Acrobat Reader'ın Aktif Olarak Yararlanılan Güvenlik Açığı Konusunda Uyardı
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) Salı günü, Adobe Acrobat Reader'da Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna yüksek önem derecesine sahip bir kusur ekledi.
- Dosya no
- #0163
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 2 dk · 458 okunma
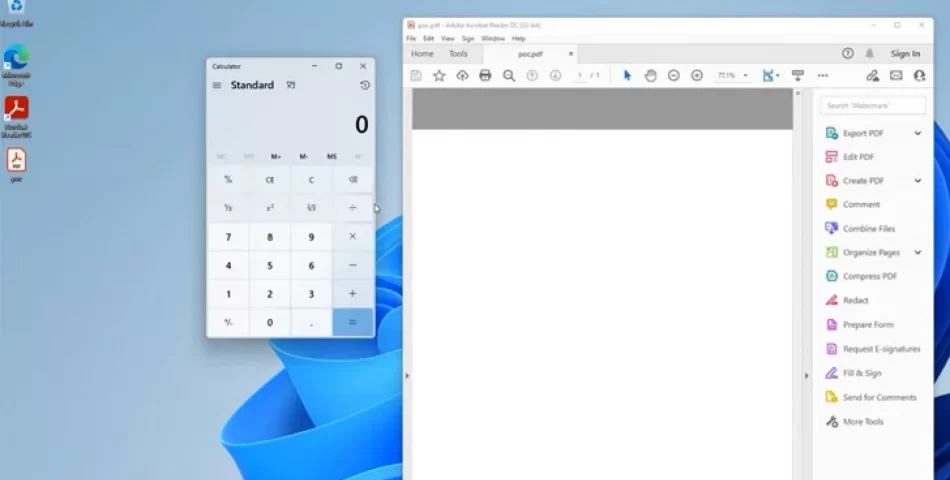
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) Salı günü, Adobe Acrobat Reader'da Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna yüksek önem derecesine sahip bir kusur ekledi.
CVE-2023-21608 (CVSS puanı: 7.8) olarak izlenen güvenlik açığı, mevcut kullanıcının ayrıcalıklarıyla uzaktan kod yürütme (RCE) elde etmek için yararlanılabilecek bir kullanım sonrası hata olarak tanımlandı.
Kusur için bir yama Adobe tarafından Ocak 2023'te yayınlandı. HackSys güvenlik araştırmacıları Ashfaq Ansari ve Krishnakant Patil, kusuru keşfedip bildirmekle suçlandı.
Yazılımın aşağıdaki sürümleri etkilenmiştir:
- Acrobat DC - 22.003.20282 (Win), 22.003.20281 (Mac) ve önceki sürümler (22.003.20310'da düzeltildi)
- Acrobat Reader DC - 22.003.20282 (Win), 22.003.20281 (Mac) ve önceki sürümler (22.003.20310'da düzeltildi)
- Acrobat 2020 - 20.005.30418 ve önceki sürümler (20.005.30436'da düzeltildi)
- Acrobat Reader 2020 - 20.005.30418 ve önceki sürümler (20.005.30436'da düzeltildi)
İstismarın doğası ve CVE-2023-21608'i kötüye kullanabilecek tehdit aktörleri ile ilgili ayrıntılar şu anda bilinmiyor. Kusur için bir kavram kanıtı (PoC) istismarı Ocak 2023'ün sonlarında kullanıma sunuldu.
CVE-2023-21608 ayrıca, özel hazırlanmış bir PDF belgesini açarak kod yürütülmesine neden olabilecek bir sınır dışı yazma sorunu olan CVE-2023-26369'dan sonra bu yıl kullanıma sunulan ikinci Adobe Acrobat ve Reader güvenlik açığıdır.
Federal Sivil Yürütme Şubesi (FCEB) kurumlarının, ağlarını potansiyel tehditlere karşı güvence altına almak için satıcı tarafından sağlanan yamaları 31 Ekim 2023'e kadar uygulamaları gerekmektedir.



Yorumlar (0)
İlk yorumu siz yazın.