Askeri Temalı E-posta Dolandırıcılığı, Pakistanlı Kullanıcılara Bulaşmak İçin Kötü Amaçlı Yazılım Yayıyor
Siber güvenlik araştırmacıları, özel bir arka kapı kullanarak Pakistan'daki insanları hedef aldığı tespit edilen yeni bir kimlik avı kampanyasına ışık tuttu.
- Dosya no
- #0712
- Kategori
- Siber Saldırı
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 3 dk · 506 okunma

Securonix tarafından PHANTOM#SPIKE olarak adlandırılan etkinliğin arkasındaki bilinmeyen tehdit aktörleri, enfeksiyon dizisini etkinleştirmek için orduyla ilgili kimlik avı belgelerinden yararlandı.
Araştırmacılar Den Iuzvyk, Tim Peck ve Oleg Kolesnikov, The Hacker News ile paylaşılan bir raporda, "Günümüzde kötü amaçlı yazılımları dağıtmak için kullanılan birçok yöntem olsa da, tehdit aktörleri, içinde parola korumalı bir yük arşivi bulunan ZIP dosyalarından yararlandı" dedi.
Kampanya, karmaşıklık eksikliği ve hedef makinelere uzaktan erişim sağlamak için basit yüklerin kullanılmasıyla dikkat çekiyor.
E-posta mesajları, Rusya Federasyonu Savunma Bakanlığı tarafından düzenlenen meşru bir etkinlik olan Uluslararası Askeri-Teknik Forum Ordusu 2024 ile ilgili toplantı tutanakları olduğu iddia edilen bir ZIP arşivi taşıyor. Ağustos 2024'ün ortalarında Moskova'da yapılacak.
ZIP dosyası içinde bir Microsoft Derlenmiş HTML Yardımı (CHM) dosyası ve gizli bir yürütülebilir dosya ("RuntimeIndexer.exe") bulunur, bunlardan ilki açıldığında toplantı tutanaklarının yanı sıra birkaç görüntüyü de görüntüler, ancak kullanıcı belgede herhangi bir yeri tıklatır tıklatmaz paketlenmiş ikili dosyayı gizlice çalıştırır.
Yürütülebilir dosya, daha sonra güvenliği ihlal edilmiş ana bilgisayarda çalıştırılan komutları almak için TCP üzerinden uzak bir sunucuyla bağlantı kuran bir arka kapı işlevi görecek şekilde tasarlanmıştır.
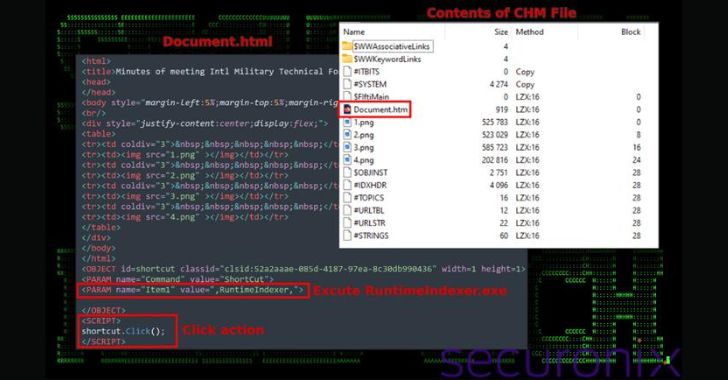
Sistem bilgilerini iletmenin yanı sıra, komutları cmd.exe aracılığıyla yürütür, işlemin çıktısını toplar ve sunucuya geri aktarır. Bu, ip-api[.] kullanarak genel IP adresini ayıklamak için systeminfo, tasklist, curl gibi komutları çalıştırmayı içerir. com ve kalıcılığı ayarlamak için schtasks.
Araştırmacılar, "Bu arka kapı, esasen saldırgana virüslü sisteme kalıcı, gizli ve güvenli erişim sağlayan komut satırı tabanlı bir uzaktan erişim truva atı (RAT) işlevi görüyor" dedi.
"Komutları uzaktan yürütme ve sonuçları C2 sunucusuna geri iletme yeteneği, saldırganın virüslü sistemi kontrol etmesine, hassas bilgileri çalmasına veya ek kötü amaçlı yazılım yükleri yürütmesine olanak tanır."
Diğer haberlerimiz hakkında daha fazla bilgi için Twitter sayfamızı, Instagram sayfamızı ve LinkedIn sayfamızı takip etmeyi unutmayın.
Yorumlar (0)
İlk yorumu siz yazın.