Araştırmacılar Solarman ve Deye Güneş Sistemlerindeki Güvenlik Açıklarını Ortaya Çıkardı
Siber güvenlik araştırmacıları, Çinli şirketler Solarman ve Deye tarafından işletilen fotovoltaik sistem yönetim platformlarında, kötü niyetli aktörlerin kesintilere ve elektrik kesintilerine neden olabilecek bir dizi güvenlik açığı tespit etti.
- Dosya no
- #0767
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 3 dk · 473 okunma
Bitdefender araştırmacıları geçen hafta yayınlanan bir analizde, "Bu güvenlik açıklarından yararlanılırsa, bir saldırganın şebekenin bazı kısımlarını çökertebilecek ve potansiyel olarak elektrik kesintilerine neden olabilecek invertör ayarlarını kontrol etmesine izin verebilir" dedi.
Güvenlik açıkları, 22 Mayıs 2024'teki sorumlu açıklamanın ardından Temmuz 2024 itibarıyla Solarman ve Deye tarafından ele alındı.
İki PV izleme ve yönetim platformunu analiz eden Romen siber güvenlik satıcısı, diğerlerinin yanı sıra hesabın ele geçirilmesi ve bilgilerin ifşa edilmesiyle sonuçlanabilecek bir dizi sorundan muzdarip olduklarını söyledi.
Sorunların kısa bir açıklaması aşağıda listelenmiştir -
- /oauth2-s/oauth/token API uç noktasını kullanarak yetkilendirme belirteci manipülasyonu aracılığıyla tam hesap devralma
- Deye Cloud Token Yeniden Kullanımı
- /group-s/acc/orgs API Uç Noktası üzerinden Bilgi Sızıntısı
- Sınırsız Cihaz Erişimine Sahip Sabit Kodlanmış Hesap (hesap: "SmartConfigurator@solarmanpv.com" / şifre: 123456)
- /user-s/acc/orgs API Uç Noktası üzerinden Bilgi Sızıntısı
- Olası yetkisiz yetkilendirme belirteci oluşturma
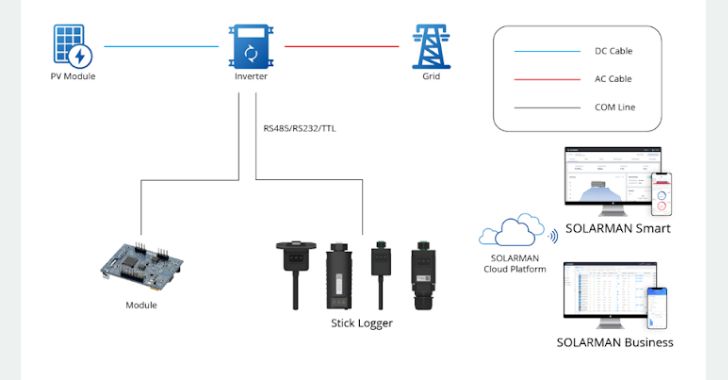
Yukarıda belirtilen güvenlik açıklarının başarılı bir şekilde kötüye kullanılması, saldırganların herhangi bir Solarman hesabı üzerinde kontrol sahibi olmasına, Solarman hesaplarına yetkisiz erişim elde etmek için Deye Cloud'dan JSON Web Token'ları (JWT'ler) yeniden kullanmasına ve tüm kayıtlı kuruluşlar hakkında özel bilgiler toplamasına olanak tanıyabilir.
Ayrıca herhangi bir Deye cihazı hakkında bilgi edinebilir, gizli kayıtlı kullanıcı verilerine erişebilir ve hatta platformdaki herhangi bir kullanıcı için kimlik doğrulama belirteçleri oluşturarak gizliliğinden ve bütünlüğünden ciddi şekilde ödün verebilirler.
Araştırmacılar, "Saldırganlar hesapları ele geçirebilir ve güneş invertörlerini kontrol edebilir, enerji üretimini kesintiye uğratabilir ve potansiyel olarak voltaj dalgalanmalarına neden olabilir" dedi.
"Kullanıcılar ve kuruluşlarla ilgili hassas bilgiler sızdırılabilir ve bu da gizlilik ihlallerine, bilgi toplamaya, hedefli kimlik avı saldırılarına veya diğer kötü niyetli faaliyetlere yol açabilir. Saldırganlar, solar inverterlerdeki ayarlara erişerek ve bunları değiştirerek, güç dağıtımında yaygın kesintilere neden olabilir, şebeke kararlılığını etkileyebilir ve potansiyel olarak elektrik kesintilerine yol açabilir."
Diğer haberlerimiz hakkında daha fazla bilgi için Twitter sayfamızı, Instagram sayfamızı ve LinkedIn sayfamızı takip etmeyi unutmayın.



Yorumlar (0)
İlk yorumu siz yazın.