Araştırmacılar, Outlook Güvenlik Açığının NTLM Parolalarınızı Nasıl Sızdırabileceğini Ortaya Çıkardı
Microsoft Outlook'ta artık yama uygulanmış bir güvenlik açığı, tehdit aktörleri tarafından özel hazırlanmış bir dosyayı açarken NT LAN Manager (NTLM) v2 karma parolalarına erişmek için kullanılabilir.
- Dosya no
- #0527
- Kategori
- Güvenlik Açıkları
- Tehdit seviyesi
- Belirtilmemiş
- Yayın
- Hazırlayan
- Burak Akmeşe
- Okuma
- 3 dk · 554 okunma
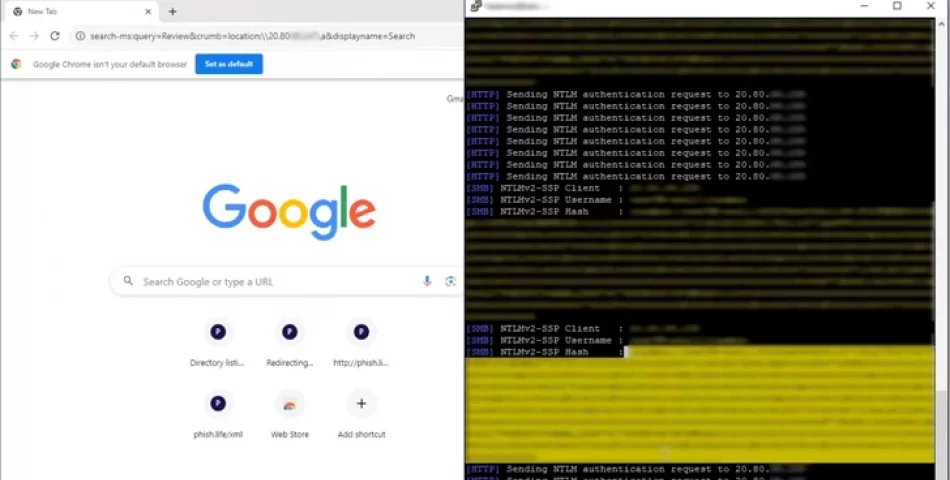
CVE-2023-35636 (CVSS puanı: 6.5) olarak izlenen sorun, teknoloji devi tarafından Aralık 2023 için Salı Yaması güncellemelerinin bir parçası olarak ele alındı.
Microsoft, "Bir e-posta saldırısı senaryosunda, bir saldırgan özel hazırlanmış dosyayı kullanıcıya göndererek ve kullanıcıyı dosyayı açmaya ikna ederek güvenlik açığından yararlanabilir" dedi.
"Web tabanlı bir saldırı senaryosunda, bir saldırgan, güvenlik açığından yararlanmak için tasarlanmış özel hazırlanmış bir dosya içeren bir web sitesini barındırabilir (veya kullanıcı tarafından sağlanan içeriği kabul eden veya barındıran güvenliği ihlal edilmiş bir web sitesinden yararlanabilir).
Başka bir deyişle, saldırganın kullanıcıları bir kimlik avı e-postasına gömülü veya anlık ileti yoluyla gönderilen bir bağlantıya tıklamaya ikna etmesi ve ardından söz konusu dosyayı açmaları için onları kandırması gerekir.
CVE-2023-35636'nın kökleri, kimlik doğrulama sırasında kurbanın NTLM karmasını ortaya çıkarmak için hazırlanmış değerlerle "Content-Class" ve "x-sharing-config-url" olmak üzere iki başlık eklenerek kötü amaçlı bir e-posta iletisinin oluşturulduğu Outlook e-posta uygulamasındaki takvim paylaşım işlevine dayanmaktadır.
Hatayı keşfeden ve bildiren Varonis güvenlik araştırmacısı Dolev Taler, NTLM karmalarının Windows Performans Analizörü (WPA) ve Windows Dosya Gezgini'nden yararlanılarak sızdırılabileceğini söyledi. Ancak bu iki saldırı yöntemi yamalanmamıştır.
Taler, "Bunu ilginç kılan şey, WPA'nın açık web üzerinden NTLM v2 kullanarak kimlik doğrulaması yapmaya çalışmasıdır" dedi.
"Genellikle, dahili IP adresi tabanlı hizmetlerde kimlik doğrulaması yapılmaya çalışılırken NTLM v2 kullanılmalıdır. Ancak, NTLM v2 karması açık İnternet'ten geçerken, geçiş ve çevrimdışı deneme yanılma saldırılarına karşı savunmasızdır."
Açıklama, Check Point'in bir kurbanı sahte bir Microsoft Access dosyasını açması için kandırarak bir Windows kullanıcısının NTLM belirteçlerini sızdırmak için silah haline getirilebilecek bir "zorunlu kimlik doğrulama" vakasını ortaya çıkarmasıyla geldi.
Microsoft, Ekim 2023'te, şifreleme yöntemlerini desteklememesi ve geçiş saldırılarına açık olması nedeniyle gelişmiş güvenlik için Windows 11'de NTLM'yi Kerberos lehine durdurmayı planladığını duyurdu.
Diğer haberlerimiz hakkında daha fazla bilgi için Twitter sayfamızı, Instagram sayfamızı ve LinkedIn sayfamızı takip etmeyi unutmayın.



Yorumlar (0)
İlk yorumu siz yazın.