Yeni Go Tabanlı Arka Kapı GoGra, Güney Asya Medya Organizasyonunu Hedefliyor
Güney Asya'da adı açıklanmayan bir medya kuruluşu, Kasım 20233'te GoGra adlı daha önce belgelenmemiş Go tabanlı bir arka kapı kullanılarak hedef alındı.
MuddyWater olarak bilinen İran ulus devlet aktörü, Mısır, Sudan ve Tanzanya'daki telekomünikasyon sektörüne yönelik saldırılarında MuddyC2Go adlı yeni keşfedilen bir komuta ve kontrol (C2) çerçevesinden yararlandı.
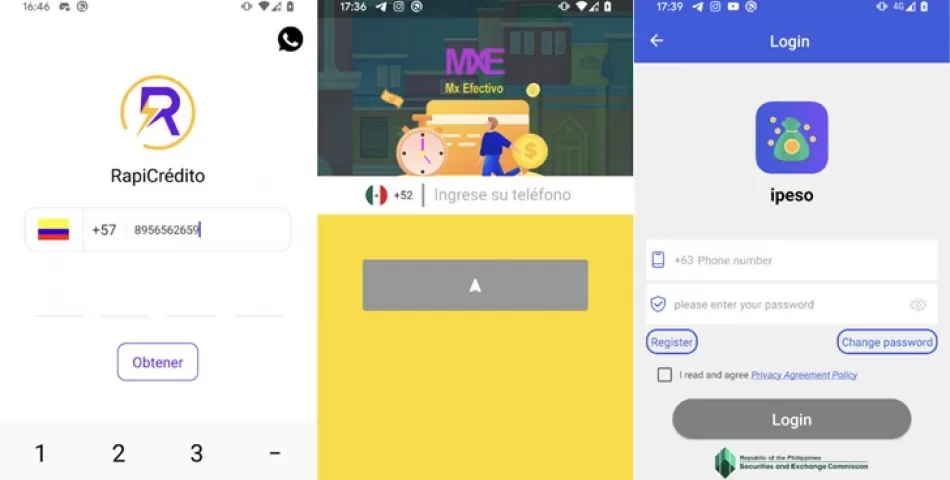
Siber güvenlik araştırmacıları, Google Play Store'da Android için toplu olarak 12 milyondan fazla kez indirilen 18 kötü amaçlı kredi uygulaması keşfetti.
Federal Güvenlik Servisi'ne (FSB) bağlı Rus siber casusluk aktörlerinin, Ukraynalı varlıkları hedef alan saldırılarda LitterDrifter adlı USB yayan bir solucan kullandığı gözlemlendi.
Kaynağı bilinmeyen, daha önce belgelenmemiş bir tehdit aktörü, Tayvan'daki üretim, BT ve biyomedikal sektörlerindeki kuruluşları hedef alan bir dizi saldırıyla ilişkilendirildi.