 Güvenlik AçıklarıUyarı: Microsoft, 5 Yeni Sıfır Gün Güvenlik Açığı için Yama Güncellemeleri Yayınladı
 Siber SaldırıFireScam Android Kötü Amaçlı Yazılımı, Verileri Çalmak ve Cihazları Kontrol Etmek İçin Telegram Premium Gibi Görünüyor
 Siber Suçlarİran ve Rus Kuruluşları, Yapay Zeka ve Siber Taktikler Kullanarak Seçimlere Müdahale Ettikleri İçin Yaptırım Uyguladı
 Veri İhlalleriTeamViewer Kurumsal BT Ortamındaki Güvenlik İhlalini Tespit Etti
 Siber SuçlarABD, devlet destekli bilgisayar korsanlığı kampanyaları nedeniyle Çinli siber güvenlik firmasına yaptırım uyguladı
 Veri İhlalleri22 Milyon Dolarlık Fidyeden +100 Milyon Çalıntı Kayıtlara: 2025'in İzlenmesi Gereken All-Star SaaS Tehdit Aktörleri
 Son DakikaHindistan, Sert Cezalar ve Siber Güvenlik Gereksinimleri ile Dijital Veri Kuralları Öneriyor
 Siber SuçlarMalspam'de SPF ve DMARC güvenlik korumalarından kaçınmak için kullanılan ihmal edilmiş alan adları
- Siber Suçlar · 14 Nisan 2026FBI ve Endonezya Polisi, 20 milyon dolarlık dolandırıcılık girişimlerinin arkasındaki W3LL oltalama ağını dağıttı
 Siber Saldırı · 14 Nisan 2026108 Kötü Amaçlı Chrome Eklentisi Google ve Telegram Verilerini Çalıyor, 20.000 Kullanıcıyı Etkiledi
 Veri İhlalleri · 14 Nisan 2026Booking.com, Hackerların Kullanıcı Bilgilerine Eriştiğini Söylüyor
 Siber Suçlar · 26 Mart 2026LeakBase yöneticisi, Rusya'da Büyük Miktarda Çalınan Kimlik Doğrulama Pazarı Nedeniyle Tutuklandı
 Güvenlik Açıkları · 26 Mart 2026Cihaz Kodu Oltalaması, OAuth Kötüye Kullanımı Yoluyla Beş Ülkede 340+ Microsoft 365 Kuruluşuna Ulaştı
INFOCONYeşil
AKTİF C21/ 5 izlenen
İSTİSMAR EDİLEN ZAFİYET1.745CISA KEV
SON EKLENENCVE-2026-105134Ahsay AhsayCBS
BUGÜN YAYINLANAN0haber
Son gelişmeler
FBI ve Endonezya Polisi, 20 milyon dolarlık dolandırıcılık girişimlerinin arkasındaki W3LL oltalama ağını dağıttı108 Kötü Amaçlı Chrome Eklentisi Google ve Telegram Verilerini Çalıyor, 20.000 Kullanıcıyı EtkilediBooking.com, Hackerların Kullanıcı Bilgilerine Eriştiğini SöylüyorLeakBase yöneticisi, Rusya'da Büyük Miktarda Çalınan Kimlik Doğrulama Pazarı Nedeniyle TutuklandıCihaz Kodu Oltalaması, OAuth Kötüye Kullanımı Yoluyla Beş Ülkede 340+ Microsoft 365 Kuruluşuna UlaştıYeni Veri Hırsızlığı Kampanyasında Yüzlerce Salesforce Müşterisi İddia Ediliyor'BlackSanta' Kötü Amaçlı Yazılımı, Yükü Patlatmadan Önce EDR ve AV Katilini EtkinleştirdiAçık Kaynaklı CyberStrikeAI, 55 Ülkede Yapay Zeka Odaklı FortiGate Saldırılarında Uygulanıyor
İstanbul 01:47
// AkışSon haberler
 Siber SuçlarYeni Veri Hırsızlığı Kampanyasında Yüzlerce Salesforce Müşterisi İddia Ediliyor
 Güvenlik Açıkları'BlackSanta' Kötü Amaçlı Yazılımı, Yükü Patlatmadan Önce EDR ve AV Katilini Etkinleştirdi
 Yapay ZekaAçık Kaynaklı CyberStrikeAI, 55 Ülkede Yapay Zeka Odaklı FortiGate Saldırılarında Uygulanıyor
 Güvenlik AçıklarıKötü Amaçlı NPM Paketi OpenClaw Kurulumcusu Olarak Dağıtıyor, macOS Kimlik Bilgilerini Çalıyor
 Yapay ZekaAnthropic, Claude Opus 4.6 AI Modelini Kullanarak 22 Firefox Güvenlik Açığı Buluyor
 Güvenlik AçıklarıCisco, Public PoC Exploit Release'den Sonra ISE Güvenlik Açığı Yamaları Düzeltti
 Güvenlik AçıklarıCISA, 2019 ile 2024 yılları arasında yayımlanan 10 acil siber güvenlik direktifini emekliye kaldırdı
 Güvenlik AçıklarıÇin Bağlantılı Hackerlar, VMware ESXi Zero-Days Uygulamasını Kullanarak Sanal Makinelerden Kaçtı
 BlockchainTrust Wallet Chrome Extension İhlali Zararlı Kod Yoluyla 7 Milyon Dolarlık Kripto Kaybına Neden Oldu
CanlıTehdit Merkeziabuse.ch · CISA · SANS ISC
Dünyadaki botnet altyapısını şu anda izliyoruz
Komuta-kontrol sunucuları, aktif istismar edilen zafiyetler ve internet tehdit seviyesi; herkese açık istihbarat kaynaklarından anlık olarak.
Son tespitVeri bekleniyorBotnet altyapısı izleniyor
Siber Muhbir TV
Tüm videolarSiber Muhbir Günün Haberleri (03.11.2023)
YouTube’da izleSiber MuhbirGüvenlik Açıkları
TümüÇin Bağlantılı Hackerlar, VMware ESXi Zero-Days Uygulamasını Kullanarak Sanal Makinelerden Kaçtı Cracked yazılımlar ve YouTube videoları CountLoader ve GachiLoader Zararlı Yazılımını Yaydı
 Rusya Bağlantılı Hackerlar, Hesap Ele Geçirmeleri İçin Microsoft 365 Cihaz Kodu Oltalaması Kullanıyor
Siber MuhbirSiber Saldırı
Tümü Microsoft, zararlı içerik oluşturmak için Azure AI'den yararlanan bilgisayar korsanlığı grubuna dava açtı
 RedDelta, Casusluk Kampanyalarında Moğolistan ve Tayvan'ı Hedef Almak için PlugX Kötü Amaçlı Yazılım Dağıtıyor
 MirrorFace, Japonya'ya Yönelik Çok Yıllı Siber Saldırılarda ANEL ve NOOPDOOR'dan Yararlanıyor
 Yeni EAGERBEE Varyantı, Gelişmiş Arka Kapı Yeteneklerine Sahip İSS'leri ve Hükümetleri Hedefliyor
 CISA: Hazine Siber Saldırısından Daha Geniş Federal Etki Yok, Soruşturma Devam EdiyorFireScam Android Kötü Amaçlı Yazılımı, Verileri Çalmak ve Cihazları Kontrol Etmek İçin Telegram Premium Gibi Görünüyor
 Düzinelerce Chrome Uzantısı Hacklendi ve Milyonlarca Kullanıcıyı Veri Hırsızlığına Maruz Bıraktı
Siber MuhbirSiber Suçlar
Tümü
 ABD, devlet destekli bilgisayar korsanlığı kampanyaları nedeniyle Çinli siber güvenlik firmasına yaptırım uyguladı
 Üç Rus-Alman Vatandaşı Rus Gizli Servisi İçin Casuslukla Suçlandıİran ve Rus Kuruluşları, Yapay Zeka ve Siber Taktikler Kullanarak Seçimlere Müdahale Ettikleri İçin Yaptırım Uyguladı
// ArşivTüm haberler
Son Dakika DOSYA #0848
Yeni HIPAA Kuralları, 72 Saatlik Veri Geri Yüklemesini ve Yıllık Uyumluluk Denetimlerini Zorunlu Kılıyor
Amerika Birleşik Devletleri Sağlık ve İnsan Hizmetleri Bakanlığı'nın (HHS) Sivil Haklar Ofisi (OCR), hastaların verilerini olası siber saldırılara karşı korumak amacıyla sağlık kuruluşları için yeni siber güvenlik gereksinimleri önerdi.
1.031
Siber Saldırı DOSYA #0847
Düzinelerce Chrome Uzantısı Hacklendi ve Milyonlarca Kullanıcıyı Veri Hırsızlığına Maruz Bıraktı
Yeni bir saldırı kampanyası, bilinen Chrome tarayıcı uzantılarını hedef alarak en az 35 uzantının güvenliğinin ihlal edilmesine ve 2,6 milyondan fazla kullanıcının veri ifşasına ve kimlik bilgisi hırsızlığına maruz kalmasına neden oldu.
544
Güvenlik Açıkları DOSYA #0846

15.000+ Dört İnançlı Yönlendirici, Varsayılan Kimlik Bilgileri Nedeniyle Yeni İstismarlara Maruz Kaldı
VulnCheck'in yeni bulgularına göre, belirli Four-Faith endüstriyel yönlendiricileri etkileyen yüksek şiddette bir kusur, vahşi doğada aktif olarak sömürüldü.
450
Blockchain DOSYA #0845
Kuzey Koreli Hackerlar Bulaşıcı Röportaj Kampanyasında OtterCookie Kötü Amaçlı Yazılımını Dağıtıyor
Devam eden Bulaşıcı Röportaj kampanyasının arkasındaki Kuzey Koreli tehdit aktörlerinin, OtterCookie adlı yeni bir JavaScript kötü amaçlı yazılımını bıraktığı gözlemlendi.
417
Makaleler DOSYA #10062
OT ve IC Siber Güvenlikte 2024’ün En Önemli Hikayesi: Vol Typhoon
Siber güvenlik dünyası, 2024 yılında bir kez daha gölgelerin arasından gelen karmaşık tehditlerle sarsıldı. Ancak bu yılın dikkat çeken hikayesi, yalnızca sistemlere zarar vermekle kalmayan, aynı zamanda güvenlik önlemlerine olan inancımızı sorgulatan Vol Typhoon saldırısıydı.
389
Makaleler DOSYA #10061
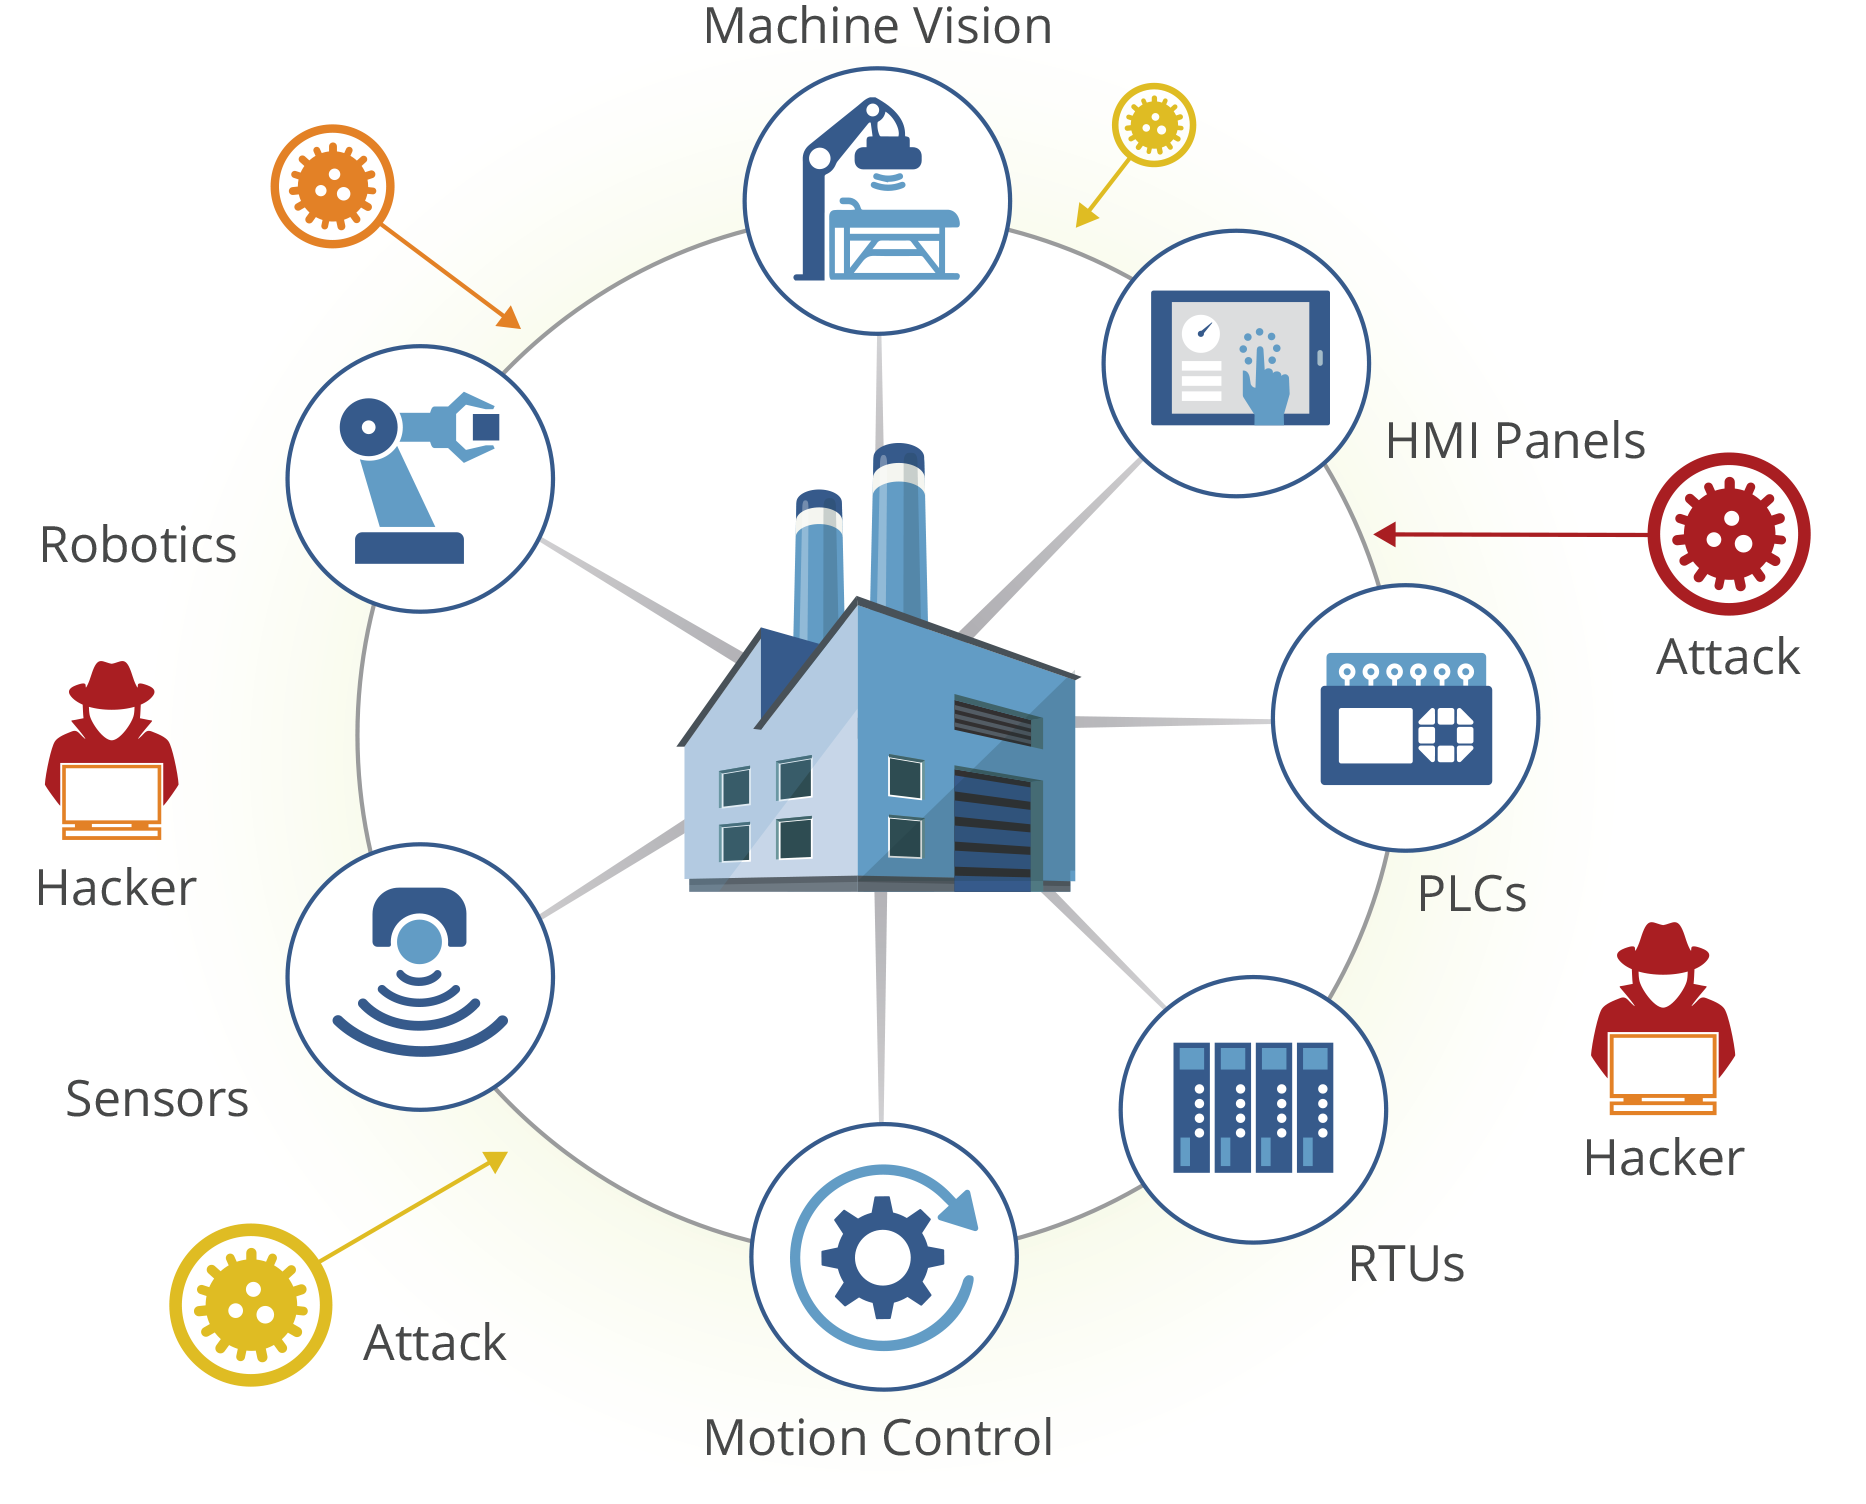
OT Çözümlerinde Siber Güvenlik
OT (Operasyonel Teknoloji) çözümlerinde siber güvenlik son derece kritik bir öneme sahiptir. OT sistemleri, endüstriyel operasyonları kontrol eden ve izleyen sistemlerdir. Bunlar, enerji santralleri, üretim tesisleri, su arıtma sistemleri, ulaşım altyapıları gibi kritik altyapıları içerir. Bu sistemlerin güvenliğinin sağlanamaması, hem işletme sürekliliğini hem de insan güvenliğini doğrudan tehlikeye atabilir.
834
Makaleler DOSYA #10060
Dijital Ürün Pasaportu Nedir ? Faydaları Nelerdir , Hangi Sektörlerde Kullanılır
Dijital Ürün Pasaportu, bir ürünün üretiminden tüketiciye kadar olan tüm süreçlerinde elde edilen bilgileri dijital bir platformda bir araya getiren bir sistemdir.
439
Makaleler DOSYA #10059
Karbon Ayak İzi Emisyon Değerlerinin Üretime ve Üreticiye Etkisi
Karbon Ayak İzi Emisyon Değerlerinin Üretime ve Üreticiye Etkisi
392
Veri İhlalleri DOSYA #0844
Penn State, Savunma Bakanlığı ve NASA Siber Güvenlik Gereksinimlerine Uyulmaması Üzerine 1.25 Milyon Dolara Razı Oldu
Pennsylvania Eyalet Üniversitesi (Penn State), Savunma Bakanlığı (DoD) ve Ulusal Havacılık ve Uzay Dairesi (NASA) için bir düzineden fazla sözleşmede siber güvenlik gereksinimlerine uyulmadığı iddialarını çözmek için 1,25 milyon dolar ödemeyi kabul etti.
547
Veri İhlalleri DOSYA #0843
Landmark Admin, 800.000 Kişiyi Etkileyen Veri İhlalini Açıkladı
Sigorta yöneticisi Landmark Admin, bu yılın başlarında bir fidye yazılımı saldırısında 800.000'den fazla kişiye kişisel bilgilerinin çalındığını bildiriyor.
532
Güvenlik Açıkları DOSYA #0842

Pwn2Own Ireland 2024'te 1 Milyon Doların Üzerinde Ödeme Yapıldı
Trend Micro'nun Zero Day Initiative (ZDI) tarafından düzenlenen Pwn2Own Ireland 2024 hack yarışması sona erdi ve katılımcılar kamera, yazıcı, NAS cihazı, akıllı hoparlör ve akıllı telefon istismarları için 1 milyon doların üzerinde para kazandı.
487
Teknoloji DOSYA #0841

Concentric AI, DSPM Teknolojisini Genişletmek için 45 Milyon Dolarlık B Serisi Finansman Sağladı
Kalabalık Veri Güvenliği Duruş Yönetimi (DSPM) alanında yer kapmak için yarışan Kaliforniyalı bir girişim olan Concentric AI, yapay zeka destekli ürün tekliflerini genişletmek için B Serisi finansman turunda 45 milyon dolar yatırdı.
724
Güvenli ihbar hattı
Bir sızıntı mı fark ettiniz? Kimliğinizi paylaşmadan bildirin
Veri sızıntısı, zafiyet ya da dolandırıcılık bildirimleri doğrudan editör masasına düşer. IP adresiniz kaydedilmez; size yalnızca bir takip kodu verilir.
İhbar dosyası aç