 Güvenlik AçıklarıUyarı: Microsoft, 5 Yeni Sıfır Gün Güvenlik Açığı için Yama Güncellemeleri Yayınladı
 Siber SaldırıFireScam Android Kötü Amaçlı Yazılımı, Verileri Çalmak ve Cihazları Kontrol Etmek İçin Telegram Premium Gibi Görünüyor
 Siber Suçlarİran ve Rus Kuruluşları, Yapay Zeka ve Siber Taktikler Kullanarak Seçimlere Müdahale Ettikleri İçin Yaptırım Uyguladı
 Veri İhlalleriTeamViewer Kurumsal BT Ortamındaki Güvenlik İhlalini Tespit Etti
 Siber SuçlarABD, devlet destekli bilgisayar korsanlığı kampanyaları nedeniyle Çinli siber güvenlik firmasına yaptırım uyguladı
 Veri İhlalleri22 Milyon Dolarlık Fidyeden +100 Milyon Çalıntı Kayıtlara: 2025'in İzlenmesi Gereken All-Star SaaS Tehdit Aktörleri
 Son DakikaHindistan, Sert Cezalar ve Siber Güvenlik Gereksinimleri ile Dijital Veri Kuralları Öneriyor
 Siber SuçlarMalspam'de SPF ve DMARC güvenlik korumalarından kaçınmak için kullanılan ihmal edilmiş alan adları
- Siber Suçlar · 14 Nisan 2026FBI ve Endonezya Polisi, 20 milyon dolarlık dolandırıcılık girişimlerinin arkasındaki W3LL oltalama ağını dağıttı
 Siber Saldırı · 14 Nisan 2026108 Kötü Amaçlı Chrome Eklentisi Google ve Telegram Verilerini Çalıyor, 20.000 Kullanıcıyı Etkiledi
 Veri İhlalleri · 14 Nisan 2026Booking.com, Hackerların Kullanıcı Bilgilerine Eriştiğini Söylüyor
 Siber Suçlar · 26 Mart 2026LeakBase yöneticisi, Rusya'da Büyük Miktarda Çalınan Kimlik Doğrulama Pazarı Nedeniyle Tutuklandı
 Güvenlik Açıkları · 26 Mart 2026Cihaz Kodu Oltalaması, OAuth Kötüye Kullanımı Yoluyla Beş Ülkede 340+ Microsoft 365 Kuruluşuna Ulaştı
INFOCONYeşil
AKTİF C21/ 5 izlenen
İSTİSMAR EDİLEN ZAFİYET1.741CISA KEV
SON EKLENENCVE-2026-104935Ivanti Connect Secure
BUGÜN YAYINLANAN0haber
Son gelişmeler
FBI ve Endonezya Polisi, 20 milyon dolarlık dolandırıcılık girişimlerinin arkasındaki W3LL oltalama ağını dağıttı108 Kötü Amaçlı Chrome Eklentisi Google ve Telegram Verilerini Çalıyor, 20.000 Kullanıcıyı EtkilediBooking.com, Hackerların Kullanıcı Bilgilerine Eriştiğini SöylüyorLeakBase yöneticisi, Rusya'da Büyük Miktarda Çalınan Kimlik Doğrulama Pazarı Nedeniyle TutuklandıCihaz Kodu Oltalaması, OAuth Kötüye Kullanımı Yoluyla Beş Ülkede 340+ Microsoft 365 Kuruluşuna UlaştıYeni Veri Hırsızlığı Kampanyasında Yüzlerce Salesforce Müşterisi İddia Ediliyor'BlackSanta' Kötü Amaçlı Yazılımı, Yükü Patlatmadan Önce EDR ve AV Katilini EtkinleştirdiAçık Kaynaklı CyberStrikeAI, 55 Ülkede Yapay Zeka Odaklı FortiGate Saldırılarında Uygulanıyor
İstanbul 01:05
// AkışSon haberler
 Siber SuçlarYeni Veri Hırsızlığı Kampanyasında Yüzlerce Salesforce Müşterisi İddia Ediliyor
 Güvenlik Açıkları'BlackSanta' Kötü Amaçlı Yazılımı, Yükü Patlatmadan Önce EDR ve AV Katilini Etkinleştirdi
 Yapay ZekaAçık Kaynaklı CyberStrikeAI, 55 Ülkede Yapay Zeka Odaklı FortiGate Saldırılarında Uygulanıyor
 Güvenlik AçıklarıKötü Amaçlı NPM Paketi OpenClaw Kurulumcusu Olarak Dağıtıyor, macOS Kimlik Bilgilerini Çalıyor
 Yapay ZekaAnthropic, Claude Opus 4.6 AI Modelini Kullanarak 22 Firefox Güvenlik Açığı Buluyor
 Güvenlik AçıklarıCisco, Public PoC Exploit Release'den Sonra ISE Güvenlik Açığı Yamaları Düzeltti
 Güvenlik AçıklarıCISA, 2019 ile 2024 yılları arasında yayımlanan 10 acil siber güvenlik direktifini emekliye kaldırdı
 Güvenlik AçıklarıÇin Bağlantılı Hackerlar, VMware ESXi Zero-Days Uygulamasını Kullanarak Sanal Makinelerden Kaçtı
 BlockchainTrust Wallet Chrome Extension İhlali Zararlı Kod Yoluyla 7 Milyon Dolarlık Kripto Kaybına Neden Oldu
CanlıTehdit Merkeziabuse.ch · CISA · SANS ISC
Dünyadaki botnet altyapısını şu anda izliyoruz
Komuta-kontrol sunucuları, aktif istismar edilen zafiyetler ve internet tehdit seviyesi; herkese açık istihbarat kaynaklarından anlık olarak.
Son tespitVeri bekleniyorBotnet altyapısı izleniyor
Siber Muhbir TV
Tüm videolarSiber Muhbir Günün Haberleri (03.11.2023)
YouTube’da izleSiber MuhbirGüvenlik Açıkları
TümüÇin Bağlantılı Hackerlar, VMware ESXi Zero-Days Uygulamasını Kullanarak Sanal Makinelerden Kaçtı Cracked yazılımlar ve YouTube videoları CountLoader ve GachiLoader Zararlı Yazılımını Yaydı
 Rusya Bağlantılı Hackerlar, Hesap Ele Geçirmeleri İçin Microsoft 365 Cihaz Kodu Oltalaması Kullanıyor
Siber MuhbirSiber Saldırı
Tümü Microsoft, zararlı içerik oluşturmak için Azure AI'den yararlanan bilgisayar korsanlığı grubuna dava açtı
 RedDelta, Casusluk Kampanyalarında Moğolistan ve Tayvan'ı Hedef Almak için PlugX Kötü Amaçlı Yazılım Dağıtıyor
 MirrorFace, Japonya'ya Yönelik Çok Yıllı Siber Saldırılarda ANEL ve NOOPDOOR'dan Yararlanıyor
 Yeni EAGERBEE Varyantı, Gelişmiş Arka Kapı Yeteneklerine Sahip İSS'leri ve Hükümetleri Hedefliyor
 CISA: Hazine Siber Saldırısından Daha Geniş Federal Etki Yok, Soruşturma Devam EdiyorFireScam Android Kötü Amaçlı Yazılımı, Verileri Çalmak ve Cihazları Kontrol Etmek İçin Telegram Premium Gibi Görünüyor
 Düzinelerce Chrome Uzantısı Hacklendi ve Milyonlarca Kullanıcıyı Veri Hırsızlığına Maruz Bıraktı
Siber MuhbirSiber Suçlar
Tümü ABD, devlet destekli bilgisayar korsanlığı kampanyaları nedeniyle Çinli siber güvenlik firmasına yaptırım uyguladı
 Üç Rus-Alman Vatandaşı Rus Gizli Servisi İçin Casuslukla Suçlandıİran ve Rus Kuruluşları, Yapay Zeka ve Siber Taktikler Kullanarak Seçimlere Müdahale Ettikleri İçin Yaptırım Uyguladı
// ArşivTüm haberler
Güvenlik Açıkları DOSYA #0884
Rusya Bağlantılı Hackerlar, Hesap Ele Geçirmeleri İçin Microsoft 365 Cihaz Kodu Oltalaması Kullanıyor
Rusya'ya yakın şüpheli bir grup, mağdurların Microsoft 365 kimlik bilgilerini çalmak ve hesap ele geçirme saldırıları gerçekleştirmek için cihaz kodu kimlik doğrulama iş akışlarını kullanan bir oltalama kampanyasına bağlandı.
319
Makaleler DOSYA #10064
Moskova’nın Kalbine Siber Darbe: Blackjack ve Moss Collector Saldırısı
2024 yılı, siber güvenlik dünyasında kritik altyapılara yönelik tehditlerin giderek karmaşıklaştığını bir kez daha gösterdi. Nisan ayında Moskova’da gerçekleşen bir saldırı, yalnızca teknik anlamda değil, aynı zamanda stratejik ve politik açıdan da derin etkiler yarattı. Ukrayna’nın SBU’su (Güvenlik Servisi), Blackjack adlı bir tehdit aktörü grubunun, Moskova’daki kamu hizmetlerini yöneten devlet işletmesi Moss Collector’a saldırdığını iddia etti. Bu olay, OT (Operational Technology) sistemlerini hedef alan yeni nesil tehditlerin boyutunu anlamak için önemli bir ders niteliğinde.
658
Siber Saldırı DOSYA #0881
Microsoft, zararlı içerik oluşturmak için Azure AI'den yararlanan bilgisayar korsanlığı grubuna dava açtı
Microsoft, üretken yapay zeka (AI) hizmetlerinin güvenlik kontrollerini kasıtlı olarak aşmak ve saldırgan ve zararlı içerik üretmek için bir hizmet olarak bilgisayar korsanlığı altyapısı işlettiği için "yabancı merkezli bir tehdit aktörü gruba" karşı yasal işlem başlattığını açıkladı.
969
Blockchain DOSYA #0880
Adalet Bakanlığı, siber suç aklamada kullanılan kripto karıştırıcıları işletmekle üç Rus'u suçladı
ABD Adalet Bakanlığı (DoJ) Cuma günü üç Rus vatandaşını, kripto para birimi karıştırma hizmetleri Blender.io ve Sinbad.io'in işletilmesine dahil oldukları iddiasıyla suçladı.
832
Makaleler DOSYA #10063
Lviv’de Isıtan Ama İçimizi Üşüten Saldırı: Frosty Goop
Siber güvenlik dünyası, 2024 yılının başında bir kez daha kritik altyapıların ne kadar savunmasız olduğunu gösteren bir saldırıya şahit oldu. Ukrayna’nın Lviv şehrinde, özellikle soğuk Ocak günlerinde gerçekleşen bu olay, yalnızca yüzlerce evi ısıtan sistemleri değil, hepimizin güvenliğe dair algısını derinden sarstı.
337
Güvenlik Açıkları DOSYA #0879
Google Project Zero Researcher, Samsung Cihazlarını Hedefleyen Sıfır Tıklama İstismarını Ortaya Çıkardı
Siber güvenlik araştırmacıları, Samsung akıllı telefonlarda Monkey's Audio (APE) kod çözücüsünü etkileyen ve kod yürütülmesine yol açabilecek, şimdi yamalanmış bir güvenlik açığını ayrıntılı olarak açıkladılar.
749
Siber Suçlar DOSYA #0878
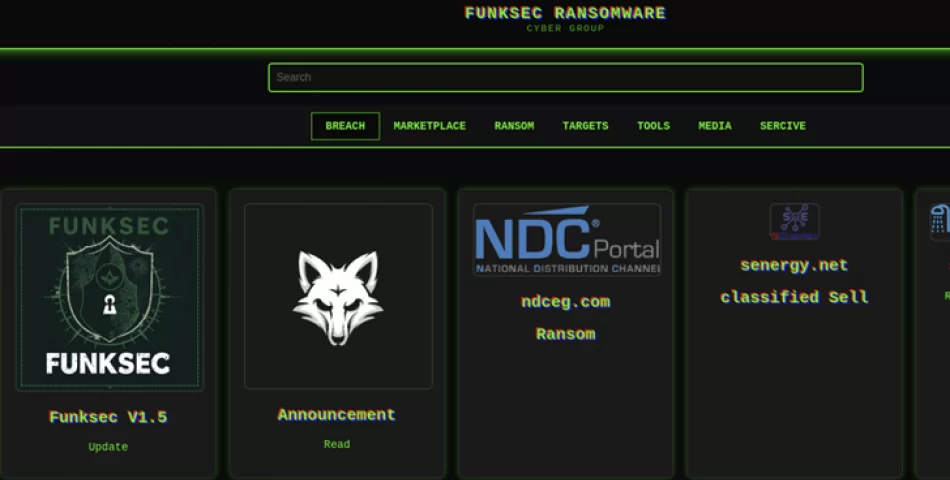
Yapay Zeka Odaklı Fidye Yazılımı FunkSec, Çifte Gasp Taktikleri Kullanarak 85 Kurbanı Hedefliyor
Siber güvenlik araştırmacıları, 2024'ün sonlarında ortaya çıkan ve bugüne kadar 85'ten fazla kurban olduğunu iddia eden FunkSec adlı yeni ortaya çıkan yapay zeka (AI) destekli bir fidye yazılımı ailesine ışık tuttu.
1.142
Siber Saldırı DOSYA #0877
RedDelta, Casusluk Kampanyalarında Moğolistan ve Tayvan'ı Hedef Almak için PlugX Kötü Amaçlı Yazılım Dağıtıyor
Moğolistan, Tayvan, Myanmar, Vietnam ve Kamboçya, Temmuz 2023 ile Aralık 2024 arasında PlugX arka kapısının özelleştirilmiş bir sürümünü sunmak için Çin-nexus RedDelta tehdit aktörü tarafından hedef alındı.
814
Blockchain DOSYA #0876
CrowdStrike, XMRig Cryptominer ile İş Arayanları Hedefleyen Kimlik Avı Dolandırıcılığına Karşı Uyardı
Siber güvenlik şirketi CrowdStrike, sözde işe alım sürecinin bir parçası olarak çalışan CRM uygulaması kılığına girmiş bir kripto para madencisini dağıtmak için kendi markasını kullanan bir kimlik avı kampanyası konusunda uyarıyor.
746
Güvenlik Açıkları DOSYA #0875
SonicWall, Palo Alto Expedition ve Aviatrix denetleyicilerinde önemli güvenlik açıkları düzeltildi
Palo Alto Networks, kimliği doğrulanmış bir saldırganın hassas verilere erişmek için yararlanabileceği yüksek önem derecesine sahip bir hata da dahil olmak üzere Expedition geçiş aracındaki çeşitli güvenlik kusurlarını gidermek için yazılım yamaları yayınladı.
833
Güvenlik Açıkları DOSYA #0874
Yeni Banshee Stealer Varyantı, Apple'ın XProtect'ten İlham Alan Şifrelemesi ile Antivirüsü Atlıyor
Siber güvenlik araştırmacıları, Banshee Stealer adlı macOS odaklı bilgi çalan bir kötü amaçlı yazılımın yeni ve daha gizli bir sürümünü ortaya çıkardı.
805
Siber Saldırı DOSYA #0873
MirrorFace, Japonya'ya Yönelik Çok Yıllı Siber Saldırılarda ANEL ve NOOPDOOR'dan Yararlanıyor
Japonya Ulusal Polis Teşkilatı (NPA) ve Ulusal Olaylara Hazırlık ve Siber Güvenlik Stratejisi Merkezi (NCSC), MirrorFace adlı Çin bağlantılı bir tehdit aktörünü 2019'dan bu yana ülkedeki kuruluşları, işletmeleri ve bireyleri hedef alan kalıcı bir saldırı kampanyası düzenlemekle suçladı.
851
Güvenli ihbar hattı
Bir sızıntı mı fark ettiniz? Kimliğinizi paylaşmadan bildirin
Veri sızıntısı, zafiyet ya da dolandırıcılık bildirimleri doğrudan editör masasına düşer. IP adresiniz kaydedilmez; size yalnızca bir takip kodu verilir.
İhbar dosyası aç